Útoky zastavíme dřív, než zahltí vaši linku
Provoz k vašim adresám prochází naším DDoS processorem. Ten v reálném čase zahazuje útočné pakety a vaše služby dostanou jen čistý provoz. V zákaznickém portálu vidíte po sekundách, co k vám teče a co jsme zastavili.
- Trvale v cestě provozu: žádné přesměrování, až když útok začne
- Amplifikace, SYN, UDP i ACK floody, útoky na DNS, poškozené pakety
- Pravidla si nastavíte sami: ze šablon, nejdřív jen ve sledování
- Když DDoS processor nejede, provoz jde záložní cestou, nikdy do černé díry
Čištění přímo v cestě, bez přesměrování
DDoS processor stojí trvale mezi naší páteří a vaší sítí. Útok se zahodí v okamžiku, kdy dorazí: nečeká se na detekci, přesměrování ani na zásah člověka.
Trvale v cestě
Vaše CPE má s DDoS processorem vlastní eBGP relaci ve vyhrazené VLAN a dostává od něj výchozí trasu. Páteř posílá provoz k vašim prefixům přednostně přes DDoS processor. Oba směry procházejí ochranou.
Nikdy černá díra
Démon boxhealth každých 500 ms ověřuje, že datová rovina zvládá provoz. Když ne, vypne BGP a provoz jde přímo přes PE. V laboratoři provoz přešel na záložní cestu do 1 s a návrat proběhl bez ztrát.
Samostatný a rychlý
Změna pravidel se na DDoS processor dostane za desetiny sekundy. Když vypadne řídicí server, DDoS processor dál čistí podle posledních pravidel: v laboratoři 30 minut bez řídicího serveru bez jediného ztraceného paketu.
Od amplifikace po útok na DNS
Každý typ útoku máme v regresní sadě v IPv4 i IPv6 variantě. Výsledky datové roviny se porovnávají s referenčním modelem paket po paketu (410 z 410 případů shodně).
| Útok | Jak vypadá | Čím ho zastavíme |
|---|---|---|
| Amplifikace (odražený útok)DNS, NTP, memcached, SSDP, CLDAP, SNMP, NetBIOS… | Obrovské odpovědi od zneužitých serverů, o které jste nežádali. | Filtr podle zdrojového UDP portu. Se sledováním spojení i DNS amplifikace, přitom odpovědi na vaše vlastní dotazy projdou. |
| SYN floodzáplava otevíracích paketů TCP | Statisíce až miliony SYN za sekundu, zahlcení serveru polootevřenými spojeními. | SYN proxy s cookies: spojení k serveru vznikne až po platné odpovědi klienta. K tomu limit nových spojení za sekundu (SYN/s) a zahození SYN na zavřené porty. |
| ACK, RST a FIN floodTCP bez spojení | Pakety TCP, které nepatří k žádnému spojení. | Sledování spojení: TCP mimo navázané spojení se zahodí, běžící spojení to neovlivní. |
| UDP floodnáhodné porty i jeden port | Záplava UDP na porty, kde neběží žádná služba, nebo na jednu službu. | Povolené UDP porty, limit paketů za sekundu pro každý port a limit bit/s. |
| Útok náhodnými subdoménamiDNS water torture | Dotazy na neexistující jména (x7k2q9.vase-domena.cz), které zahltí váš DNS server. | U zóny pod útokem zahodí neznámá jména, která vypadají náhodně. Známá jména se DDoS processor naučí z odpovědí vašeho serveru a nikdy je neomezí. |
| Další útoky na DNSslovník, záplava z jednoho zdroje | Slovníkové dotazy, jeden zdroj s tisíci dotazy, ANY a AXFR, rozbité dotazy. | Limit dotazů na zdroj, limit neznámých jmen na zónu, zakázané typy dotazů, kontrola formátu. |
| Vyčerpání tabulky spojení | Útočník otevírá spojení, dokud nedojde místo. | Limit spojení na zdroj, zkrácené časovače od 80 % zaplnění, vytlačení polootevřených spojení (navázaná nikdy). |
| ICMP flood | Záplava ping a jiných ICMP. | Limit ICMP. Chybová ICMP k vašim spojením (např. Path MTU) projdou. |
| Fragmenty a poškozené paketyping of death, land, Xmas, smurf… | Nesmyslné fragmenty, nemožné kombinace příznaků TCP, podvržené zdroje z neveřejných rozsahů. | Kontroly paketů vždy a bez nastavování. K tomu volitelné zahození UDP fragmentů. |
| Provoz z nechtěných zdrojů | Síť, ze které útok přišel, nebo země, odkud provoz nečekáte. | Blocklist prefixů a geoblokace zemí (geolokace DB-IP, aktualizace každý měsíc). |
| Přetížení nad sjednanou kapacitu | Cokoli, co přesáhne sjednanou kapacitu. | Policer v paketech i bitech chrání vaši linku a ostatní zákazníky. |
| Masivní volumetrický útokobjem, který by zahltil síť | Útok tak velký, že by zahltil linky ještě před DDoS processorem. | Automaticky se předřadí scrubbing centrum, které útok odfiltruje dřív, než dorazí do naší páteře. |
Ochrana nedešifruje. Z provozu čte jen nešifrované části. Ochranu TLS a HTTP připravujeme, viz plány.
Sedm kroků, každý paket má svůj důvod
Paket prochází kroky v pevném pořadí a první, který ho zahodí, rozhoduje. Každý paket skončí právě v jednom počítadle, takže v portálu vidíte, které pravidlo kolik zahodilo. Pravidla, která si nastavujete, mají dva režimy: sledovat (jen počítá, co by zahodilo) a vynucovat.
Kontrola paketů
Poškozené hlavičky a délky, nebezpečné fragmenty, nemožné příznaky TCP, land, zdroje z neveřejných rozsahů, broadcast. Bez nastavování.
Sjednaná kapacita
Policer v paketech i bitech za sekundu podle smlouvy. Chrání linku i ostatní zákazníky, platí i pro povolené zdroje.
Protokolová politika
Blocklist, allowlist (správci), geoblokace zemí, povolené protokoly, amplifikace podle zdrojového portu, povolené porty UDP a TCP, UDP fragmenty.
Sledování spojení a SYN proxy
Obousměrná tabulka spojení: TCP mimo spojení, UDP na zavřený port bez spojení, limit spojení na zdroj. SYN proxy s cookies, volitelně až při útoku.
Aplikační vrstva: DNS
Rozbité dotazy, zakázané typy, limit dotazů na zdroj, náhodné subdomény a slovníkový útok u zóny pod útokem. Známá jména se učí z odpovědí vašeho serveru.
Limity podle typu provozu
Nová spojení (SYN) za sekundu, UDP pakety na port, UDP bit/s, ICMP a ostatní protokoly. Čísla navrhne šablona podle kapacity, nebo je spočítáme z vašeho provozu.
Doručení k vám
Propuštěný provoz jde do vaší VLAN. Odpovědi vašich serverů jdou zpět stejnou cestou, takže sledování spojení vidí oba směry.
Každou sekundu víte, co se děje
DDoS processor počítá provoz po sekundách a útoky rozpozná sám, i když nejede řídicí server. Do portálu se dostanou souhrnná počítadla, události a žebříčky. Jednotlivé pakety ani záznamy spojení DDoS processor neopouštějí.
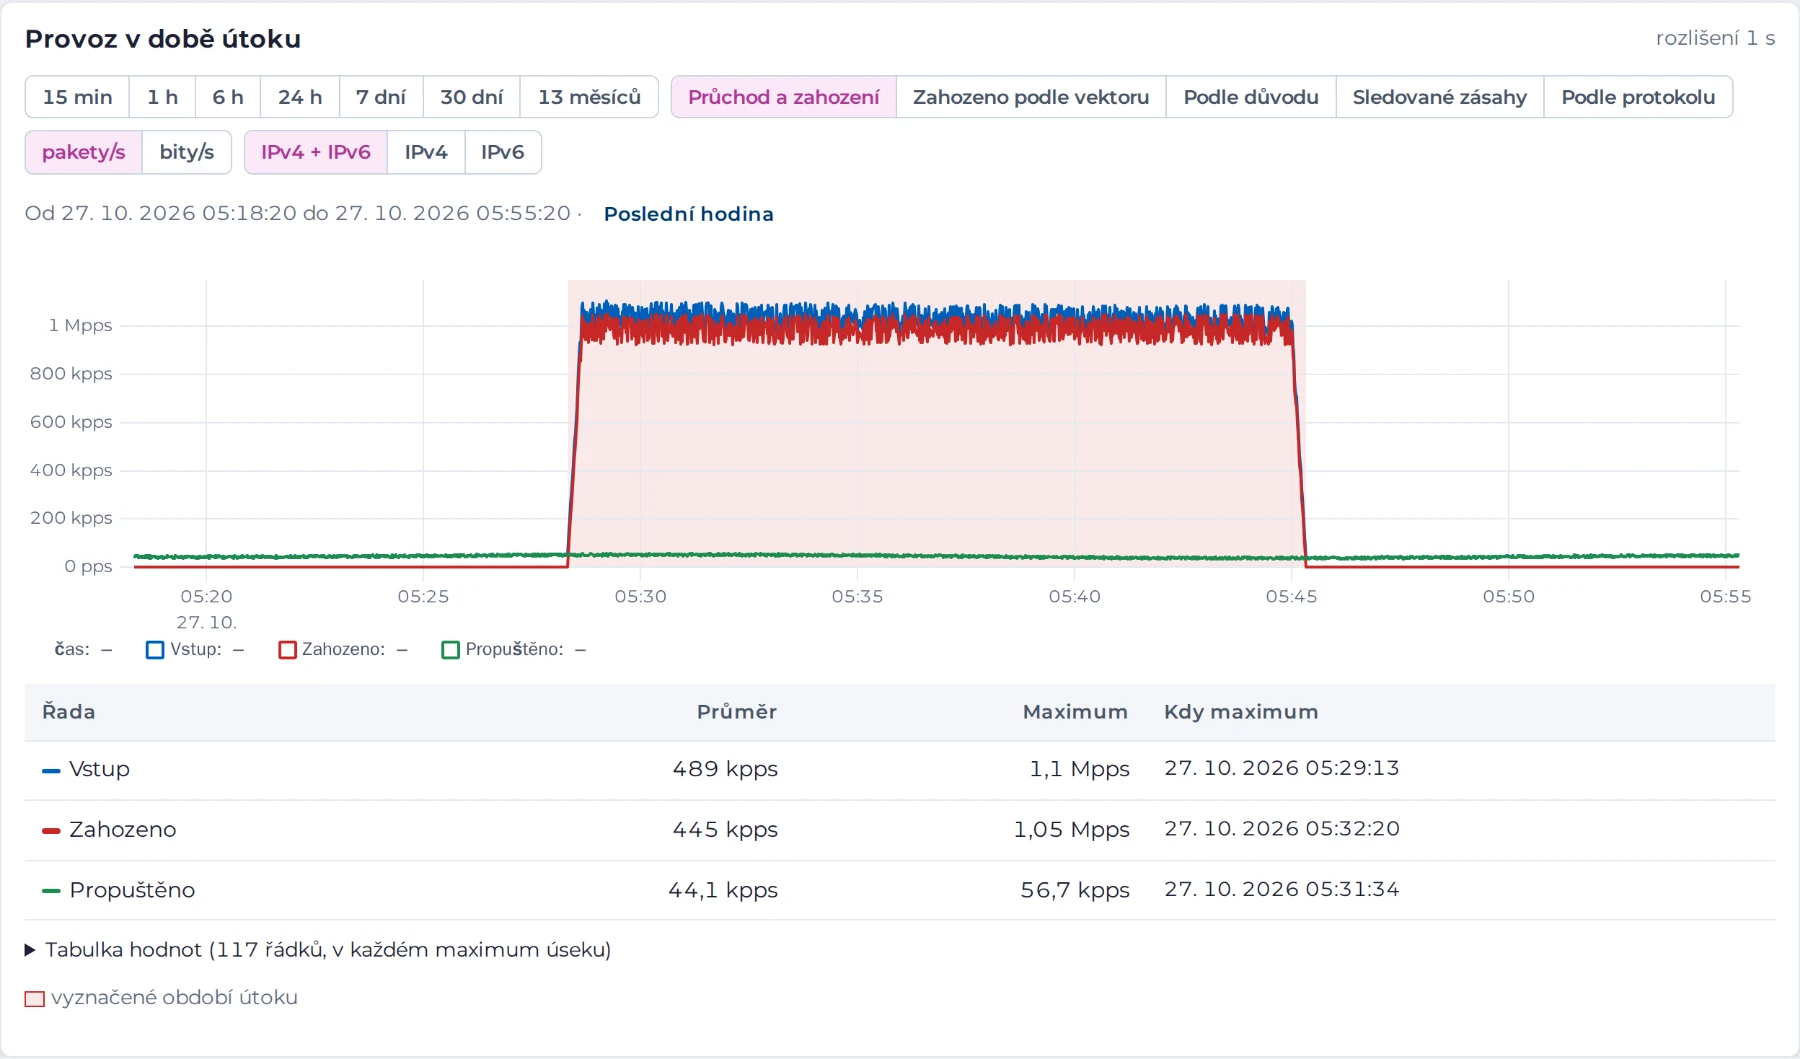
Provoz po sekundách
Přijato, propuštěno a zahozeno v paketech i bitech za sekundu, IPv4 a IPv6 zvlášť. Krátké úseky po sekundách, delší po minutách. Historie 13 měsíců.
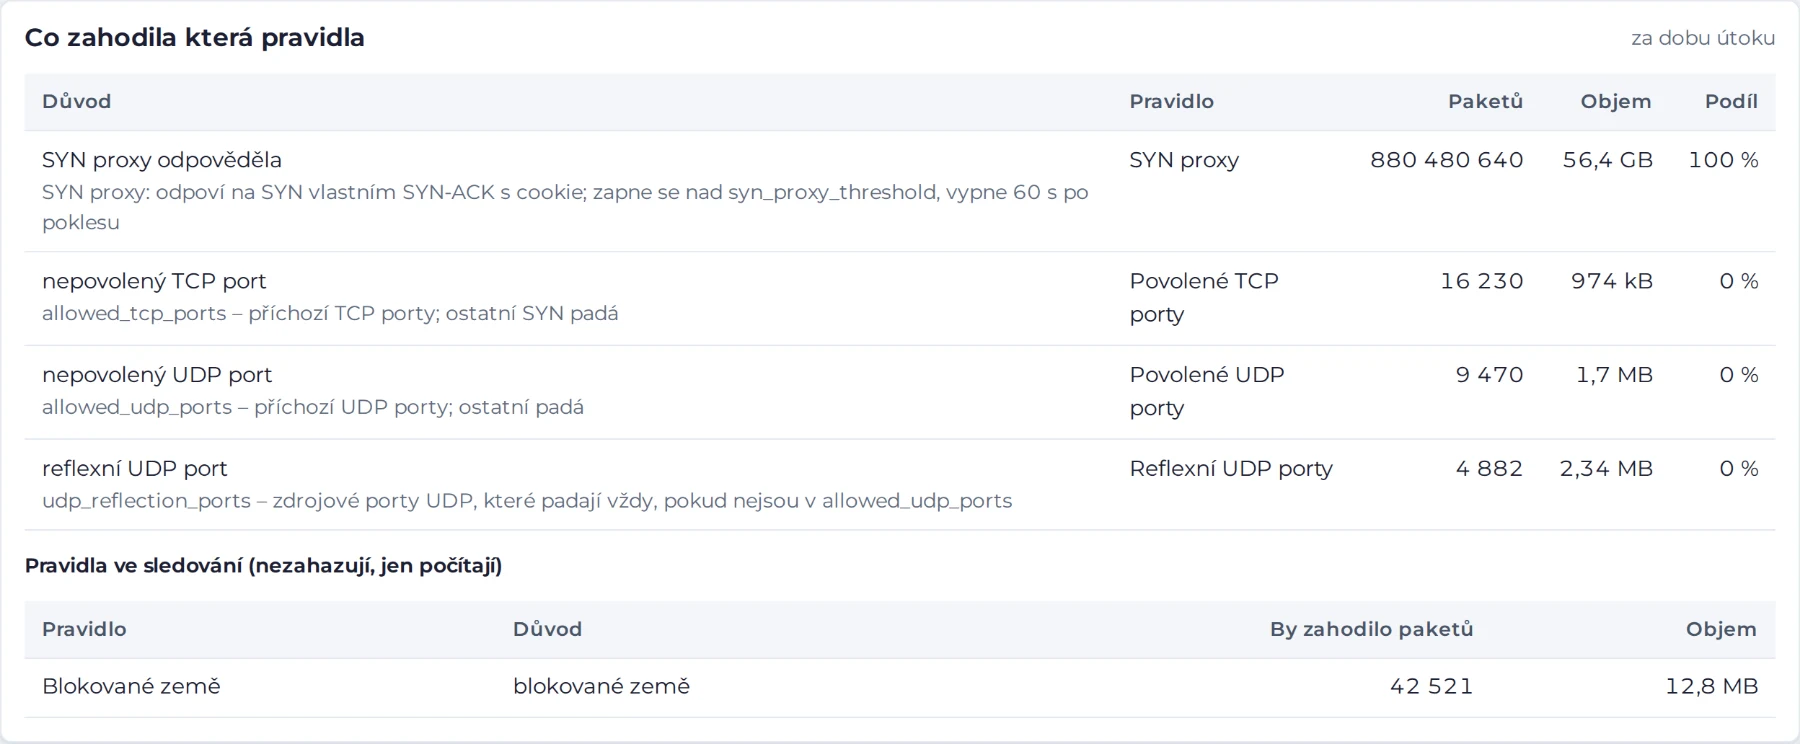
Proč se zahazovalo
Zahozený provoz podle typu útoku i podle konkrétního pravidla. Víte, kolik zastavila SYN proxy, kolik filtr amplifikace a kolik blocklist.
Sledované zásahy
Pravidla ve sledování jen počítají, co by zahodila. Před zapnutím vidíte dopad na skutečném provozu, i jako náhled za posledních 7 dní.
Útoky
Detekce každou sekundu na úrovni hostitele, prefixu i celé sítě, včetně „carpet bombing“. Typ útoku, cíl, začátek a konec, špička a objem.
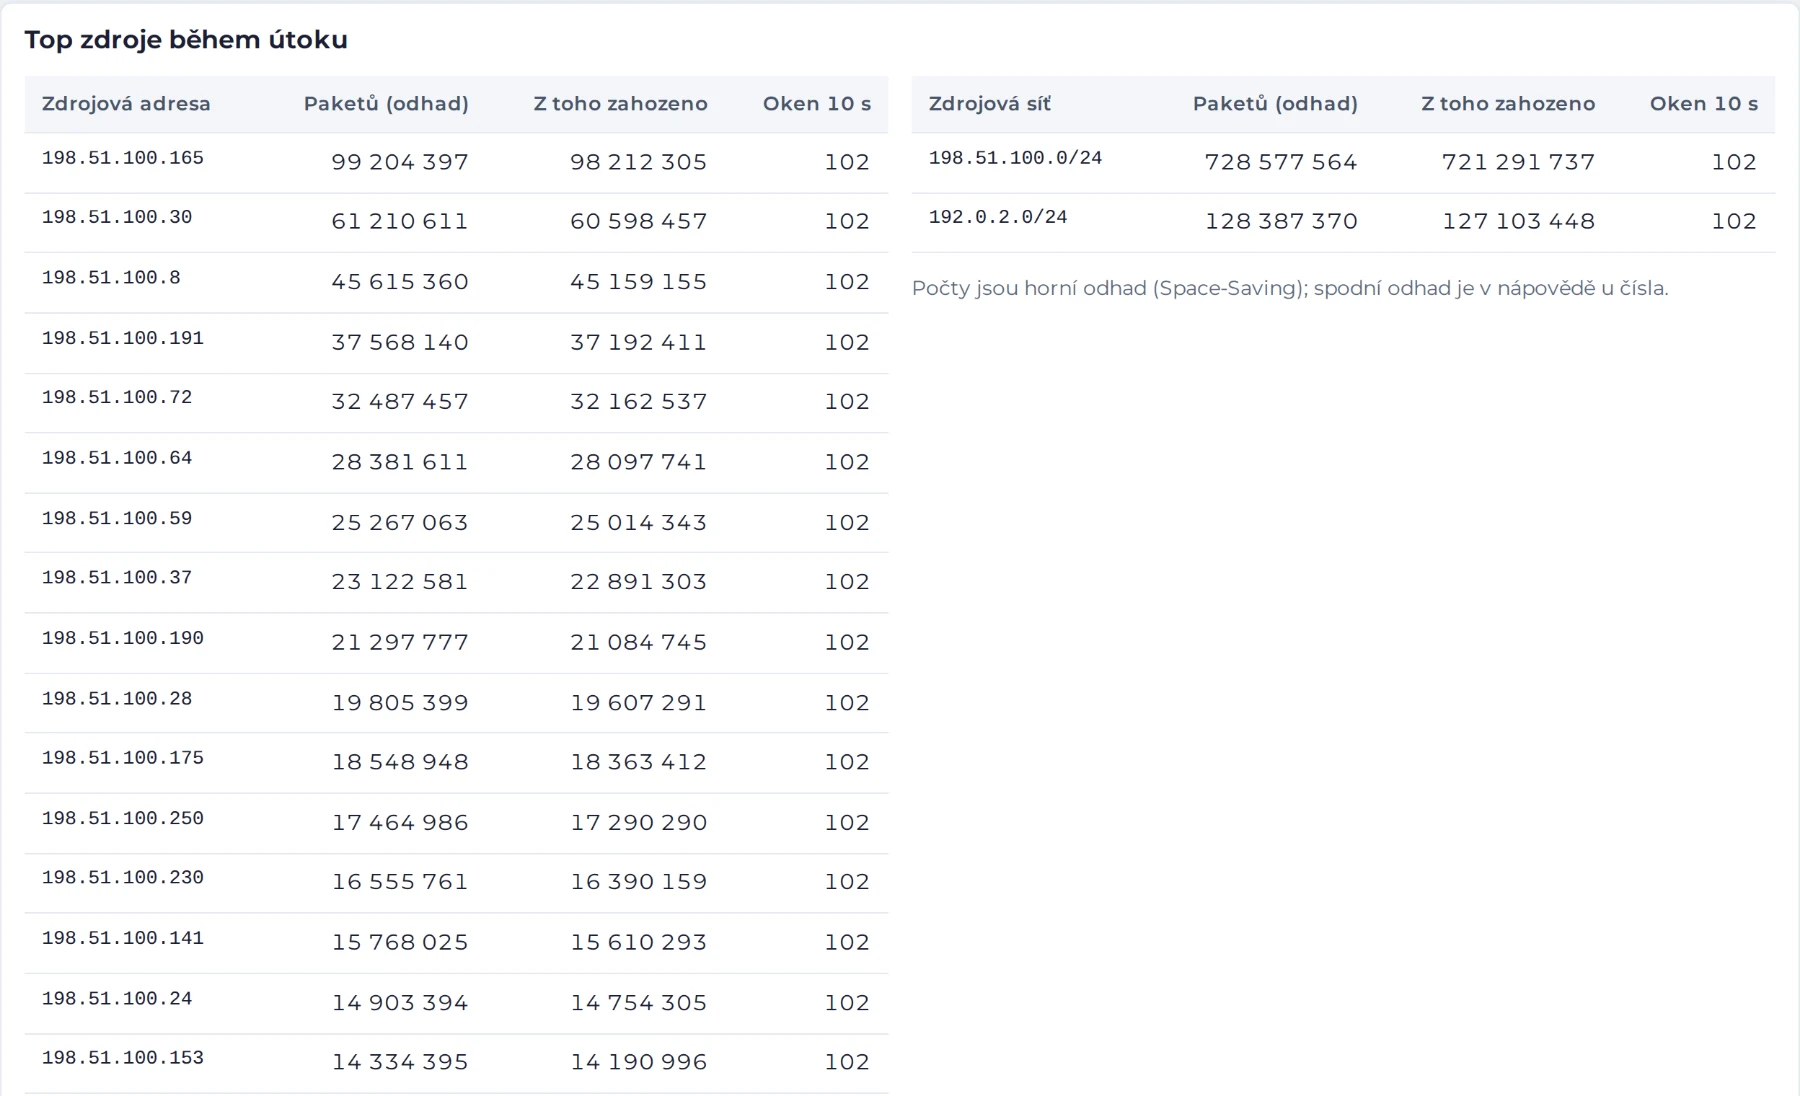
Odkud útok přišel
Během útoku top 50 zdrojových adres a 50 sítí (/24, IPv6 /48) po 10 s. Hodí se pro blocklist i pro hlášení abuse. Uchováváme 90 dní.
Spojení
Počet aktivních spojení podle druhu (navázaná, polootevřená, zavírající se, UDP) a jejich limit. Zahlcení tabulky poznáte dřív, než nastane.
DNS
Zkontrolované dotazy, zóny pod útokem, počet známých jmen. U útoku top zóny, jména a zdroje dotazů.
Linka k vám
Stav linky a relací BGP (IPv4 i IPv6) k vašemu CPE. Bez technických detailů, které potřebuje jen náš dohled.
Doporučené limity
Z 30 dní provozu bez útoků navrhneme limity. Jedním klikem je převezmete do sledování a po ověření zapnete.
Jednoduše, nebo do detailu: vyberete si
Portál má dvě zobrazení. Jednoduché řekne jednou větou, jestli jste chránění, a ukáže provoz a útoky srozumitelně. Rozšířené přidá grafy podle typu útoku, protokolu i pravidel, spojení, zdroje útoků a editor politiky. Přepínač je v záhlaví a volba se pamatuje u účtu.
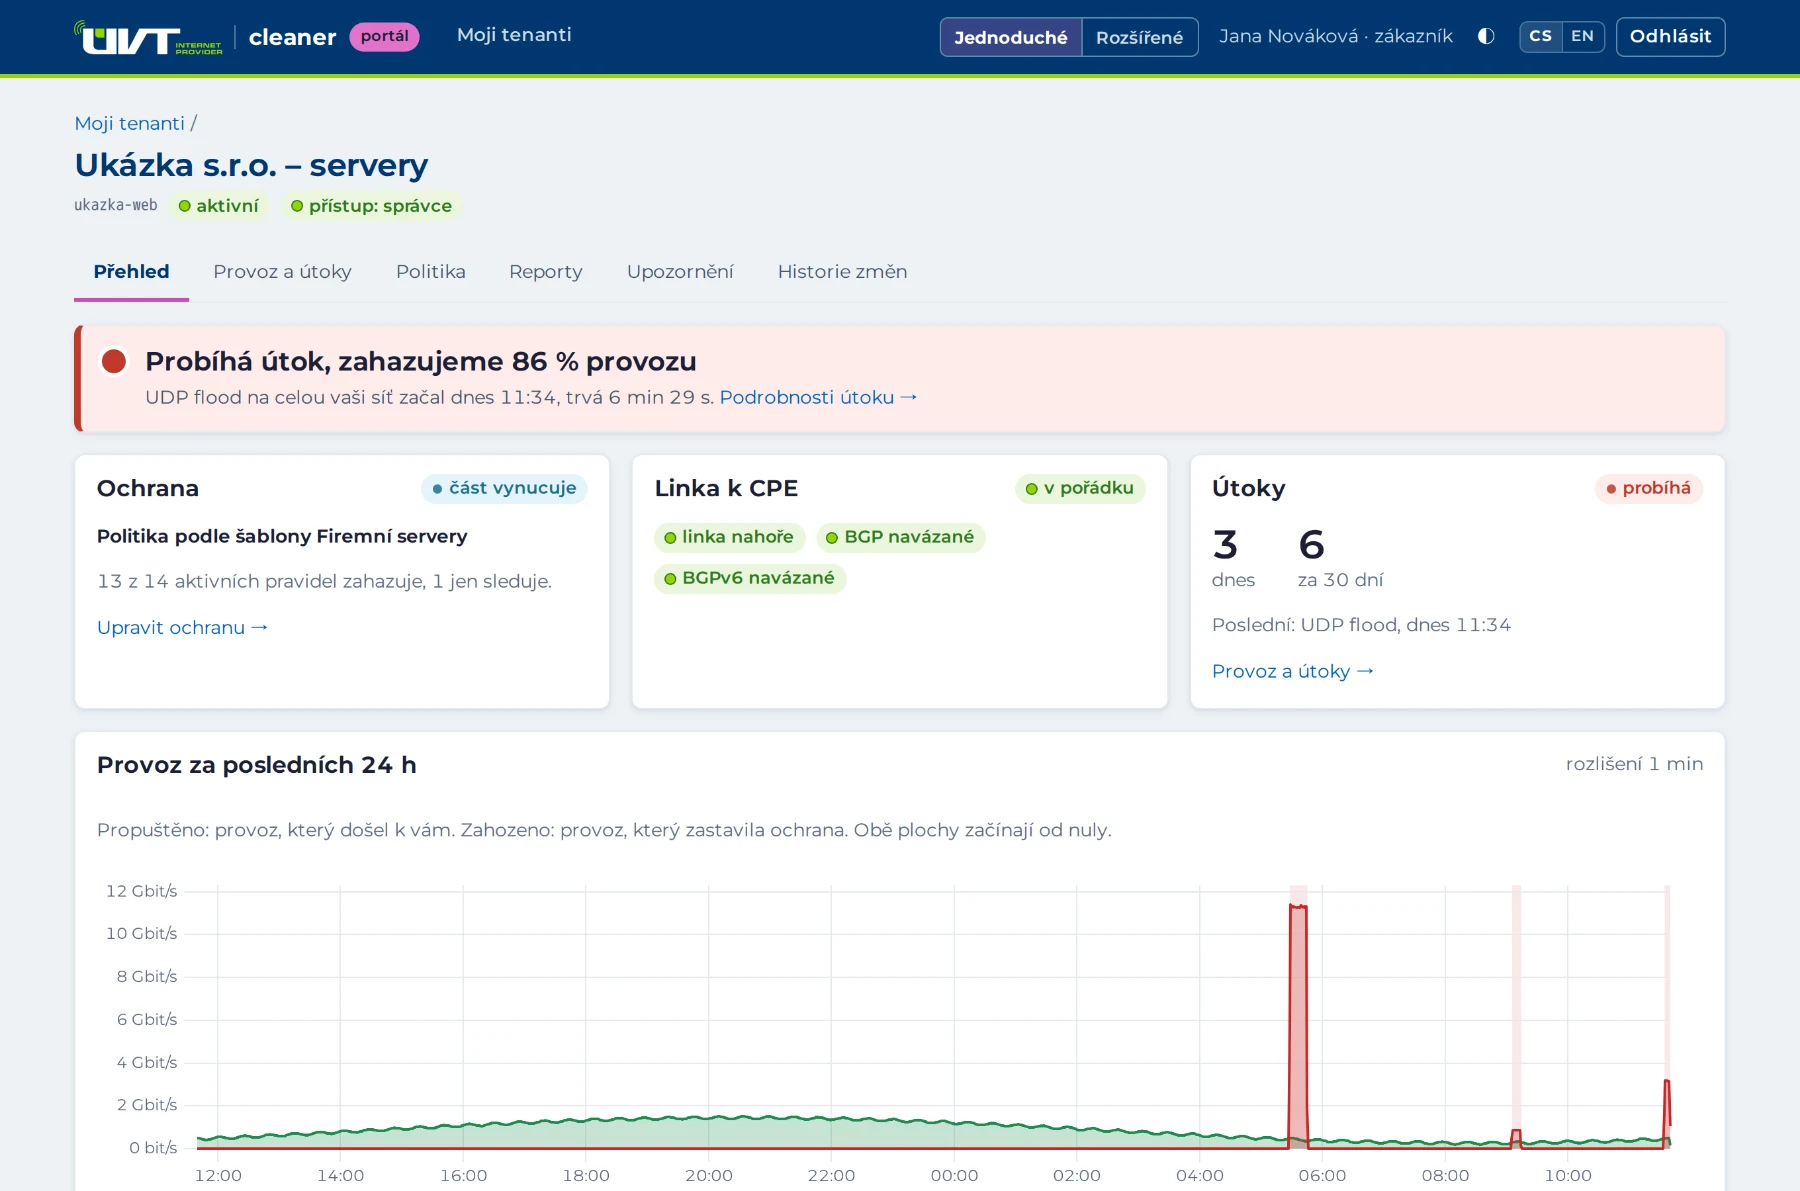
Přehled na jednu větu
Semafor nahoře řekne stav: Chráněno, Jen sledujeme, nebo Probíhá útok, zahazujeme 87 % provozu. Pod ním dlaždice ochrany, linky a útoků a provoz za posledních 24 hodin.
- Útoky lidskou řečí: typ, cíl, kdy, jak dlouho, špička, kolik jsme zahodili
- Kde chybí telemetrie, portál to napíše, místo aby kreslil nulu
- Česky i anglicky, světlý i tmavý vzhled, na mobilu i na monitoru
Provoz do detailu
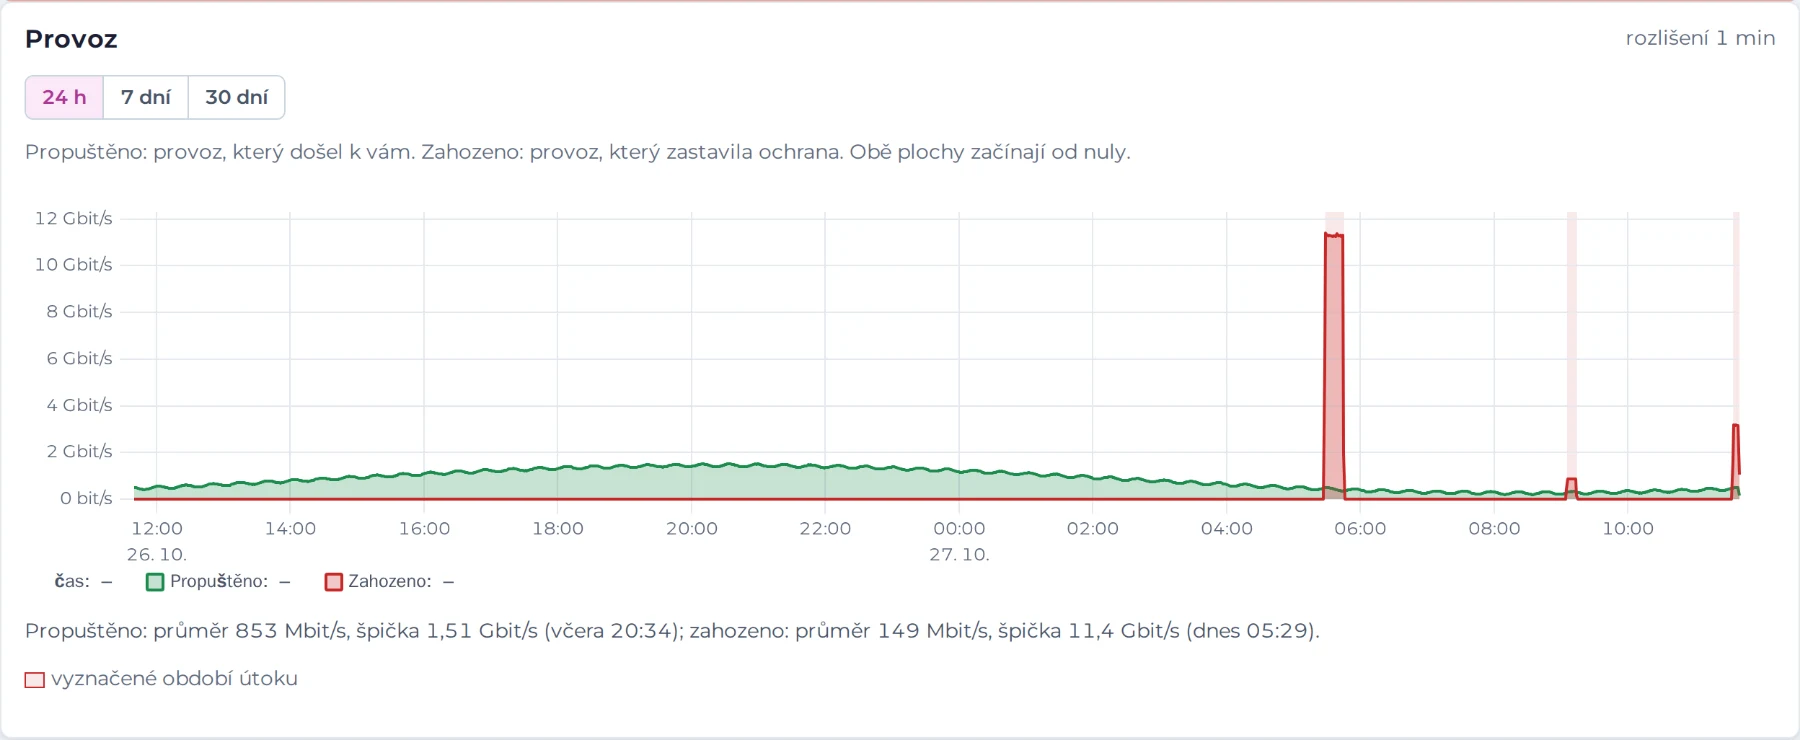
Rozšířené zobrazení ukáže stejný provoz z několika stran: průchod a zahození, zahozeno podle typu útoku, podle důvodu, sledované zásahy a provoz podle protokolu. Pakety i bity, IPv4 i IPv6, od 15 minut po 13 měsíců.
- Rozsah je v adrese stránky, odkaz pošlete kolegovi
- Řady zapnete a vypnete v legendě, hodnoty i v tabulce
- Rozlišení 1 s pro krátké úseky, třeba průběh útoku
Detail každého útoku
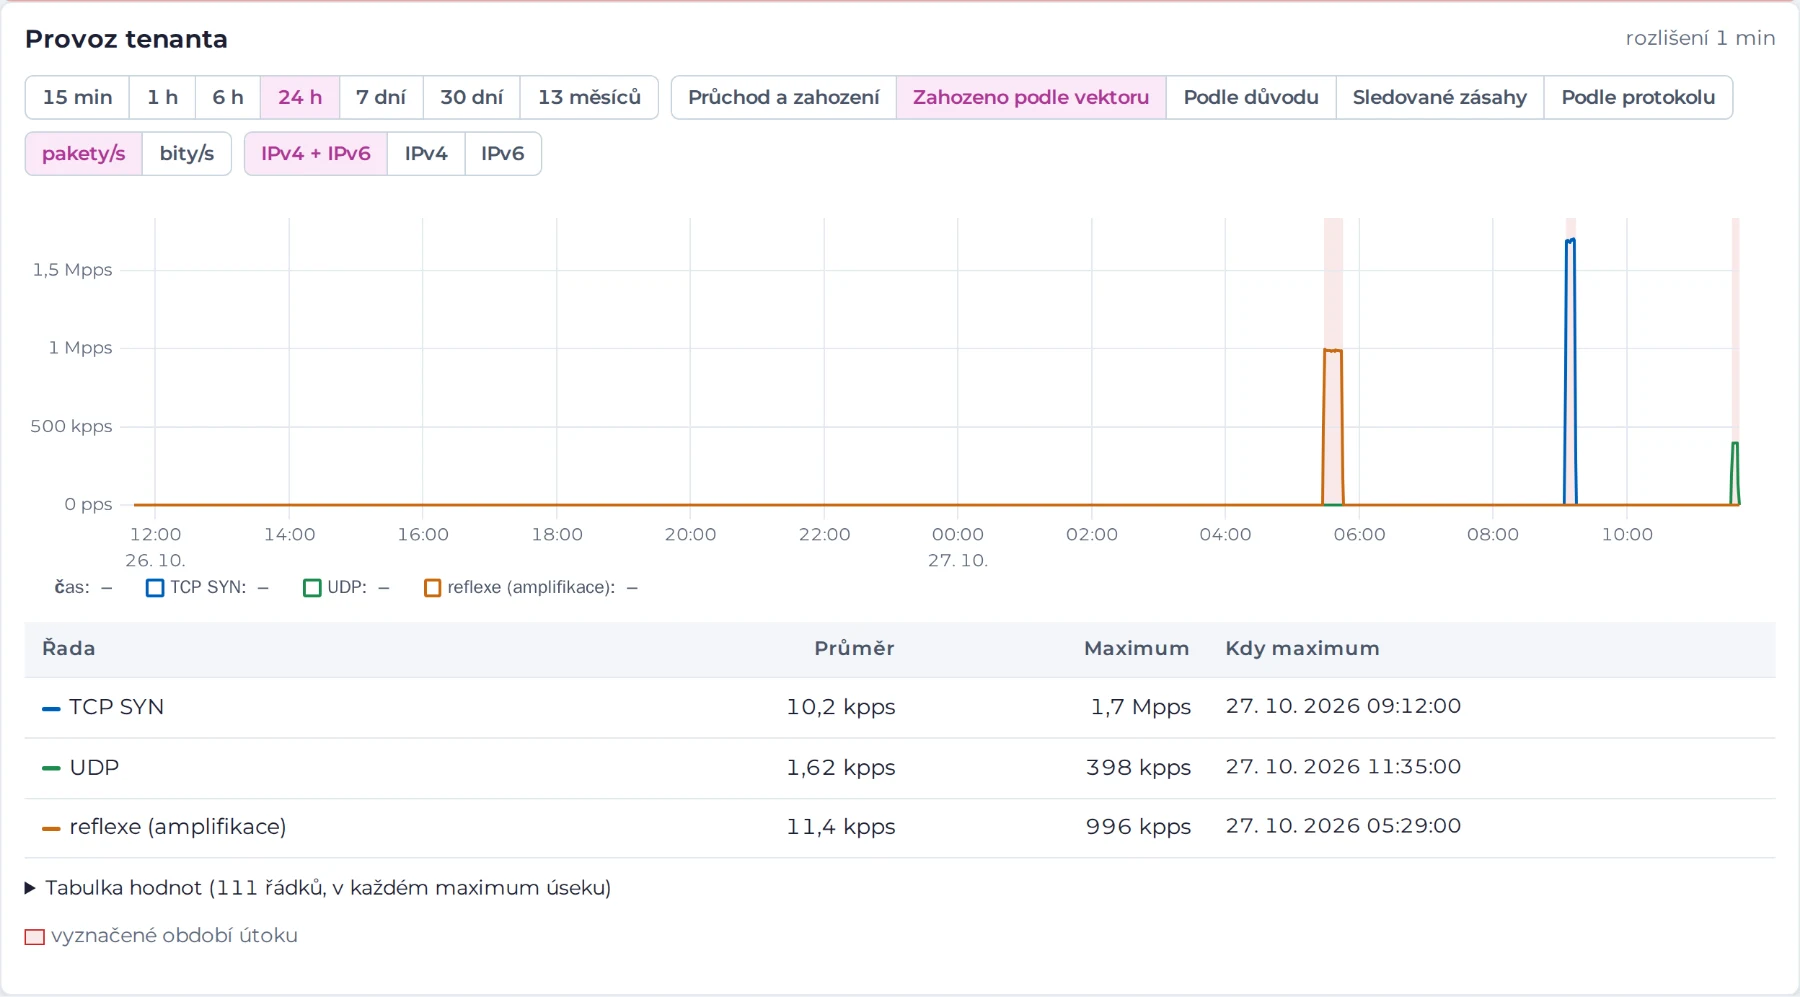
Ke každému útoku graf od deseti minut před ním do deseti minut po něm a tabulka, co zahodila která pravidla. U amplifikace i žebříček zneužitých serverů a sítí, ze kterých útok přišel.
- Typ, cíl (adresa, prefix, celá síť), začátek, konec, špička, objem
- Pravidla, která zahazovala, a pravidla, která jen sledovala
- Top zdroje a zdrojové sítě, vhodné pro blocklist a hlášení abuse
Ochrana DNS serverů
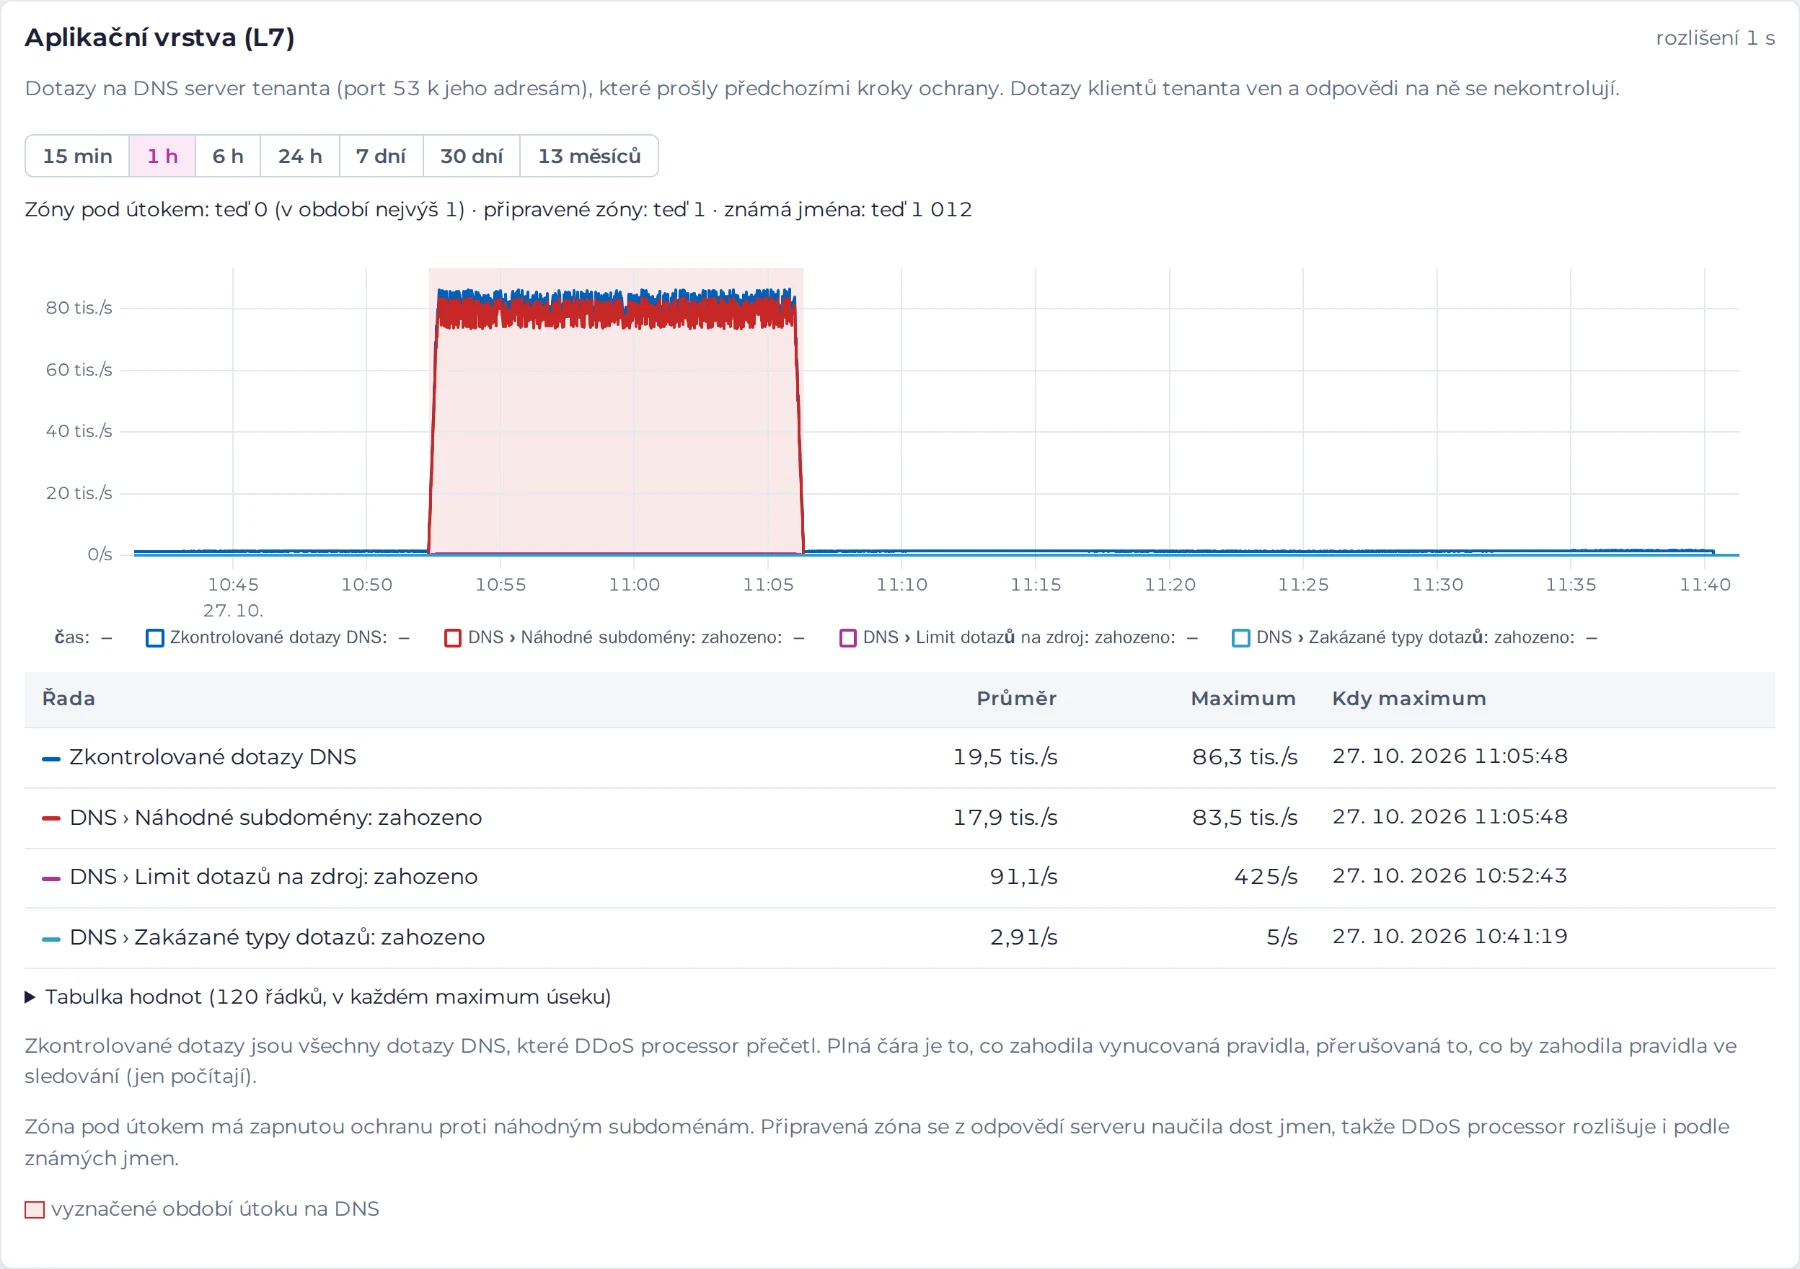
U autoritativního DNS hlídá DDoS processor každou zónu zvlášť. Když zóna přijde pod útok náhodnými subdoménami, zahazuje neznámá náhodná jména. Jména, která váš server opravdu obsluhuje, se naučil z jeho odpovědí a pouští je dál.
- Zkontrolované dotazy za sekundu, zahozené podle pravidla
- Zóny pod útokem, připravené zóny, počet známých jmen
- Top zóny, jména a zdroje dotazů během útoku
V laboratoři: při 100 000 dotazech/s náhodných jmen zahozeno 99,34–99,53 % útoku a 99,94–100 % legitimních dotazů zodpovězeno do 1 s (p99 3,3 ms).
ukazka.example.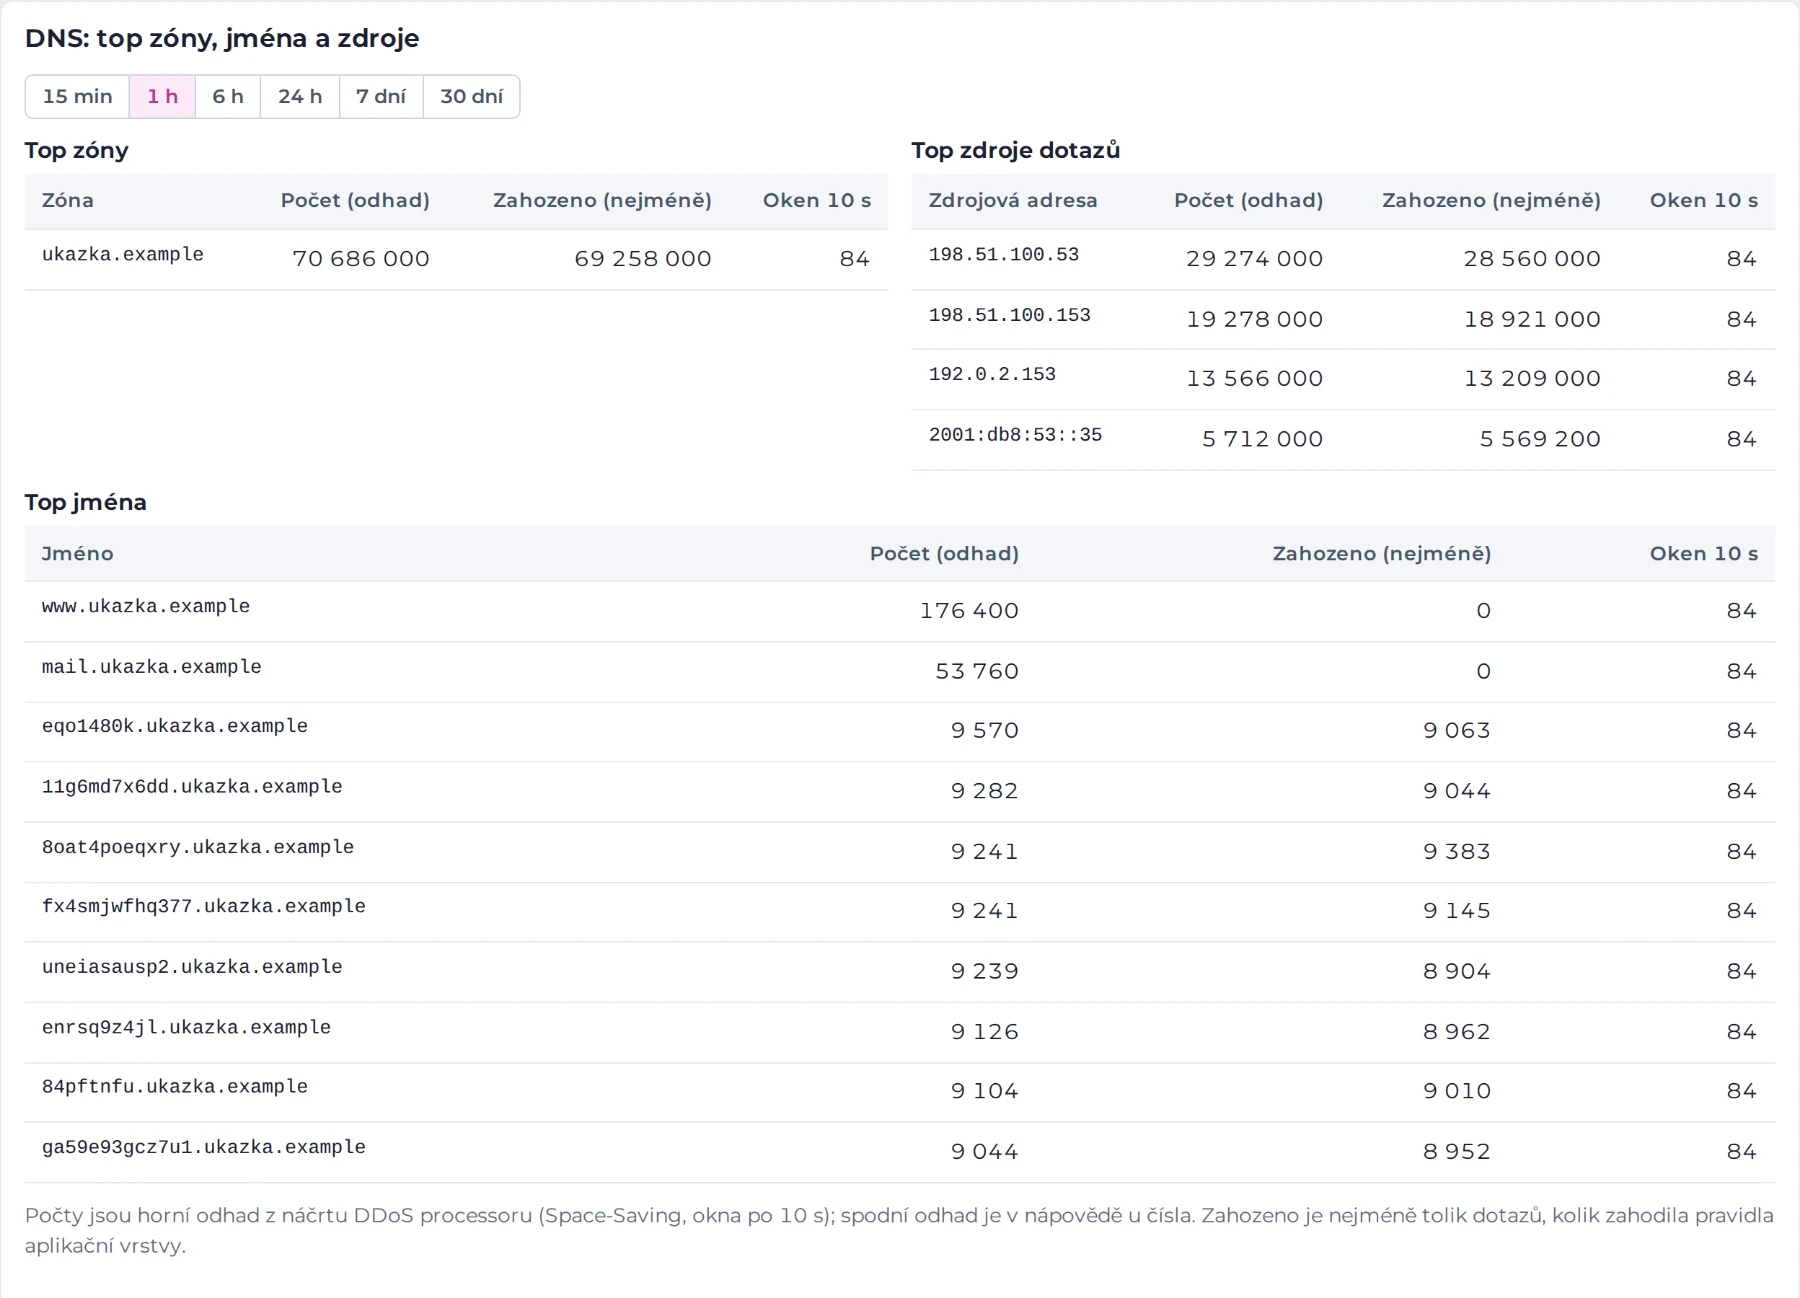
www a mail procházejí.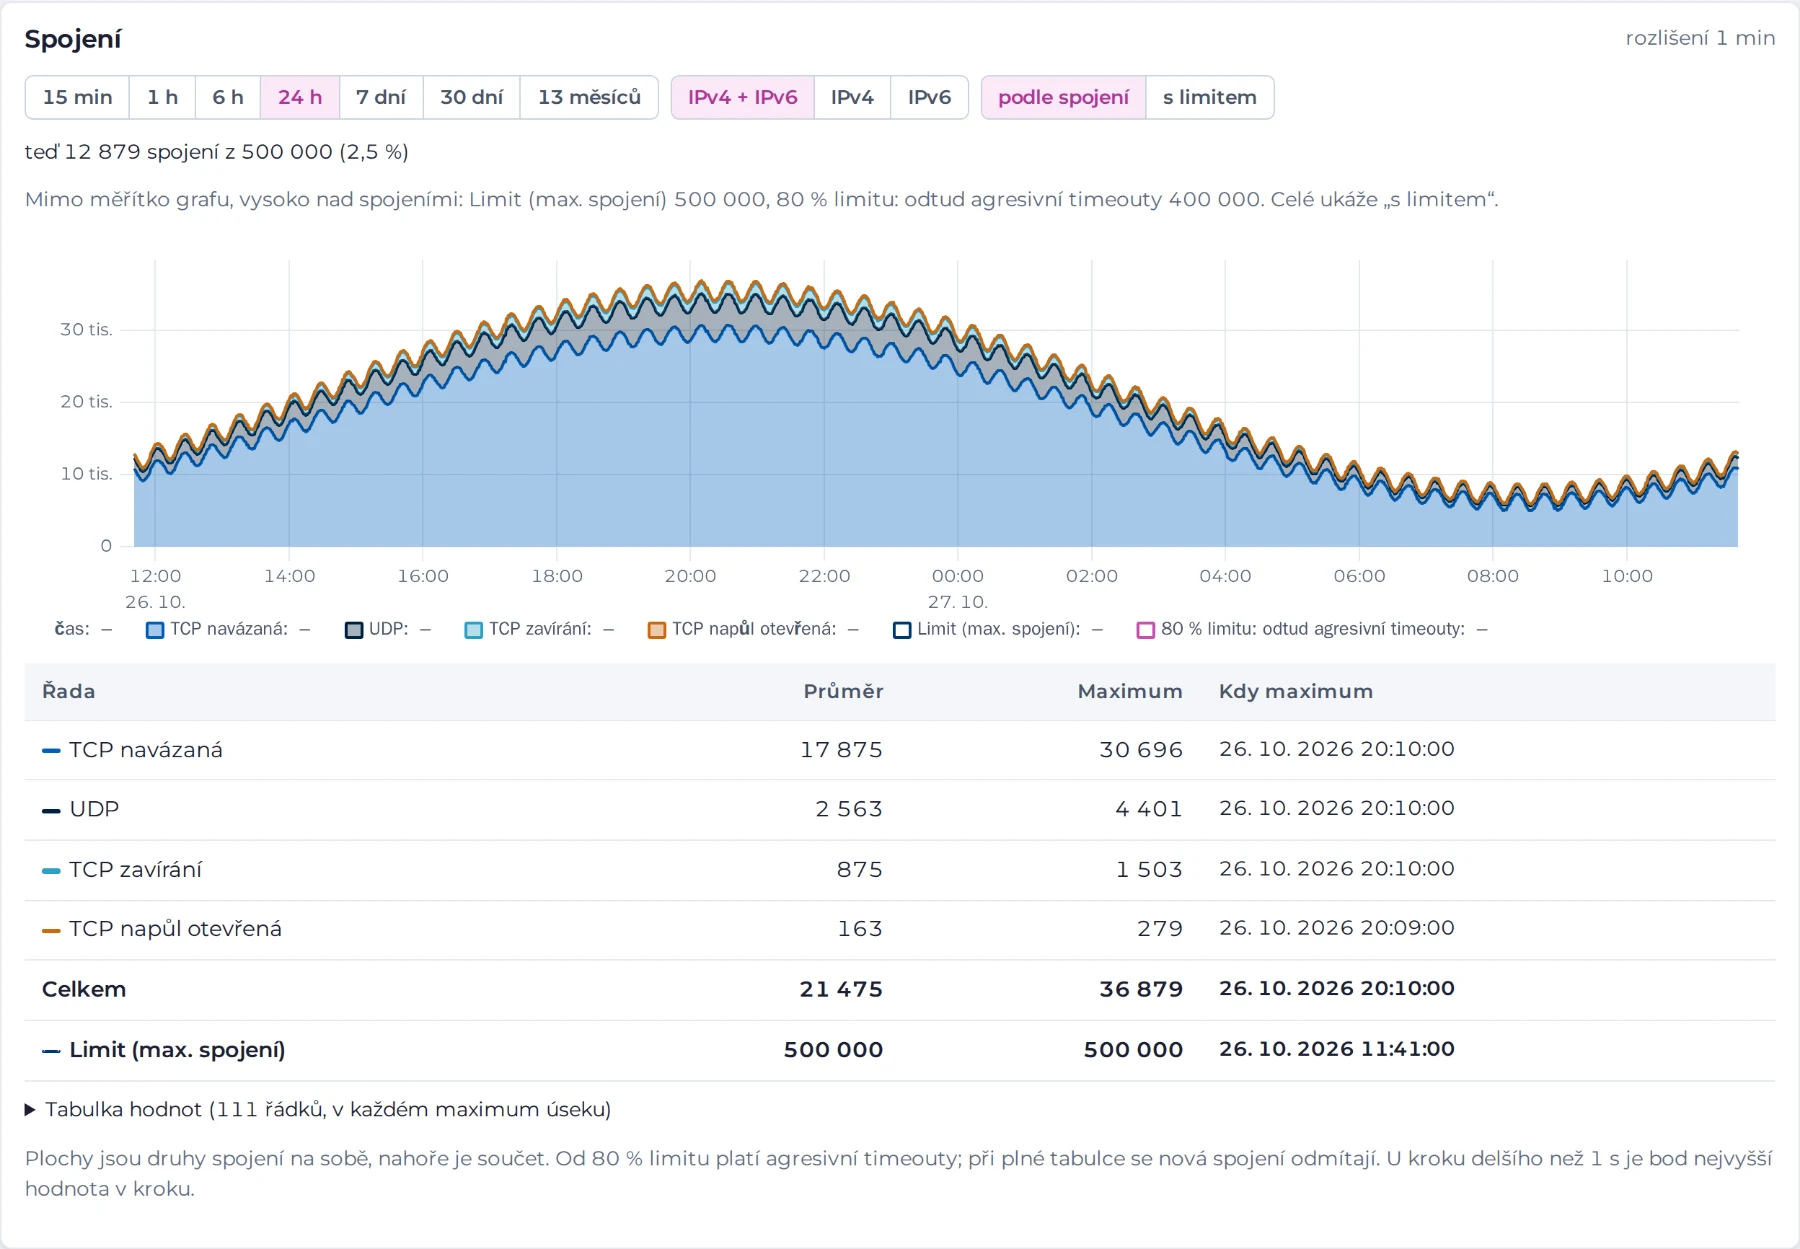
Všude, kde jste
Portál funguje v telefonu stejně jako na monitoru. Má český a anglický jazyk a světlý i tmavý vzhled podle systému.
- Přihlášení s druhým ověřením kódem z e-mailu
- Jeden účet pro více tenantů, různé úrovně přístupu
- Volba zobrazení i jazyka se pamatuje u účtu
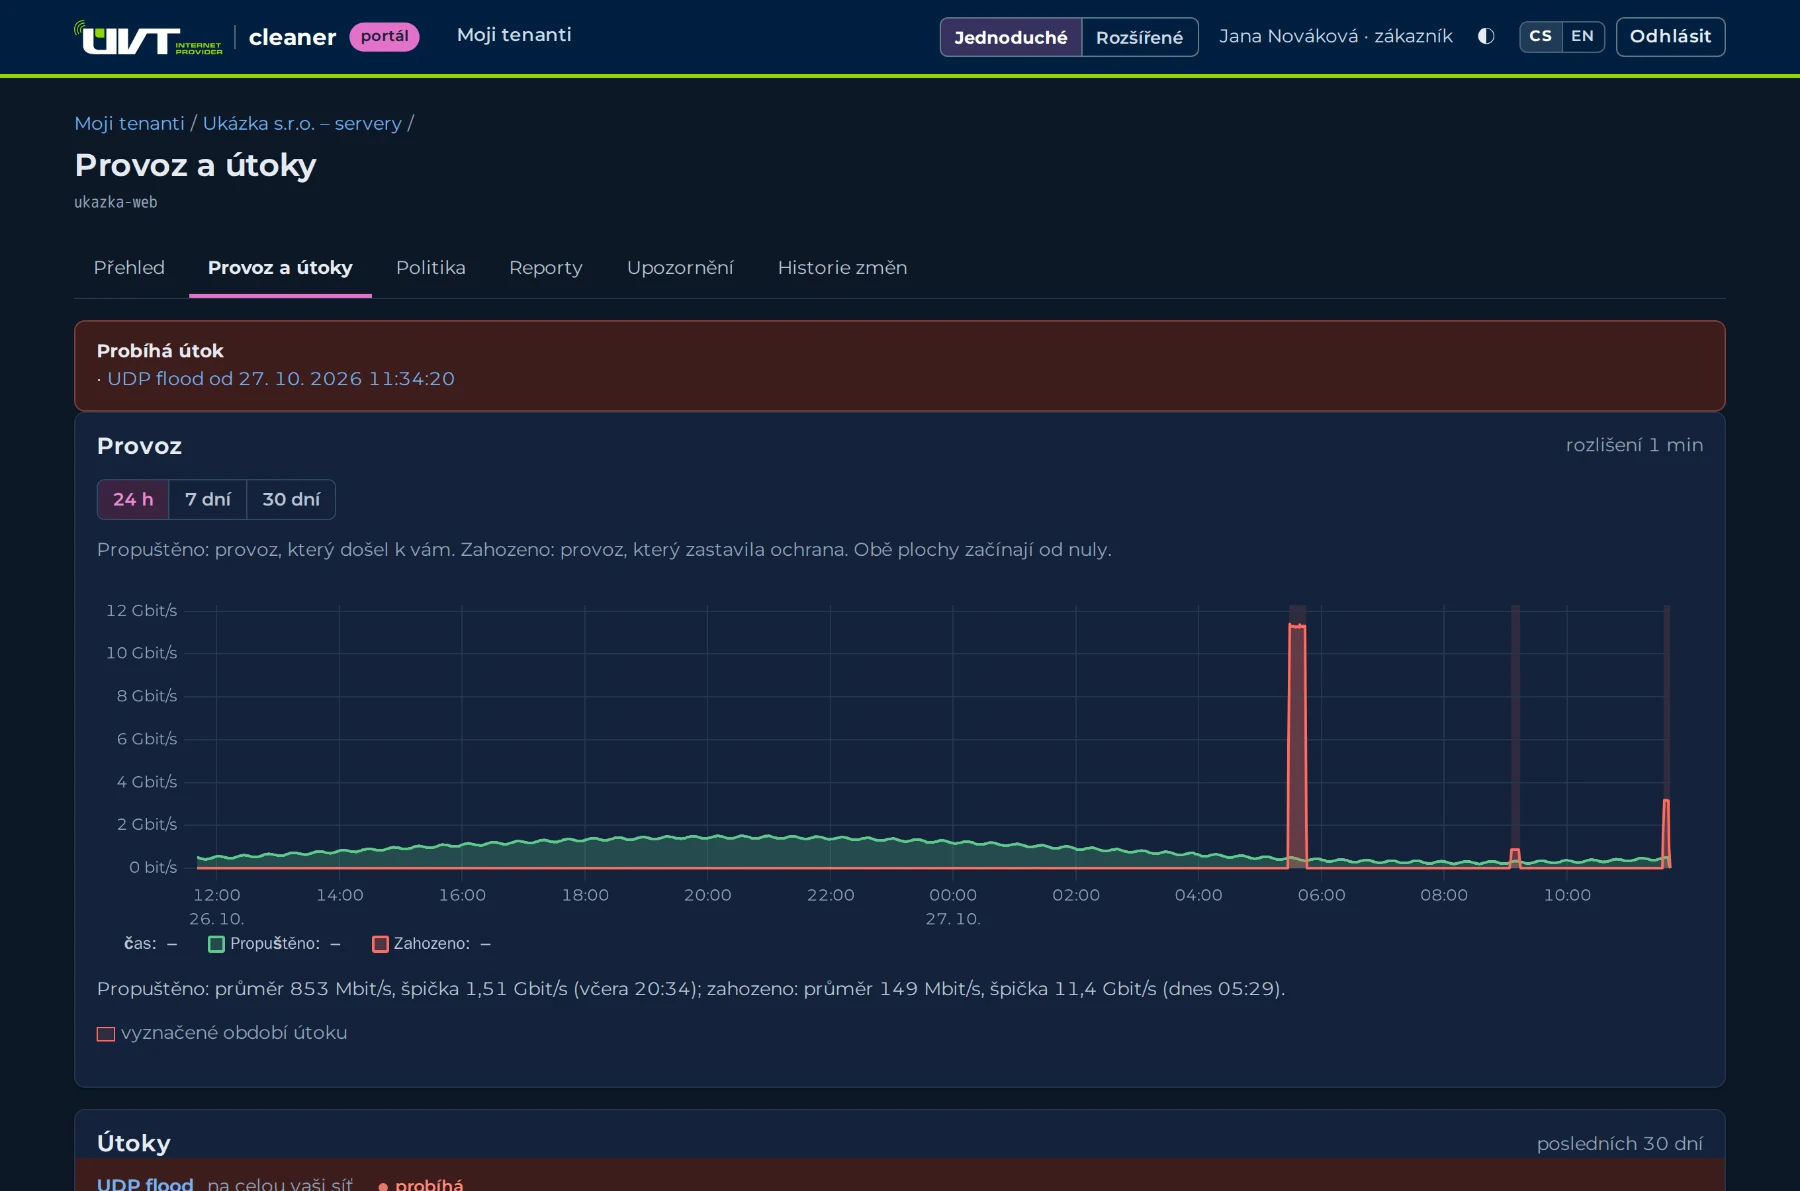
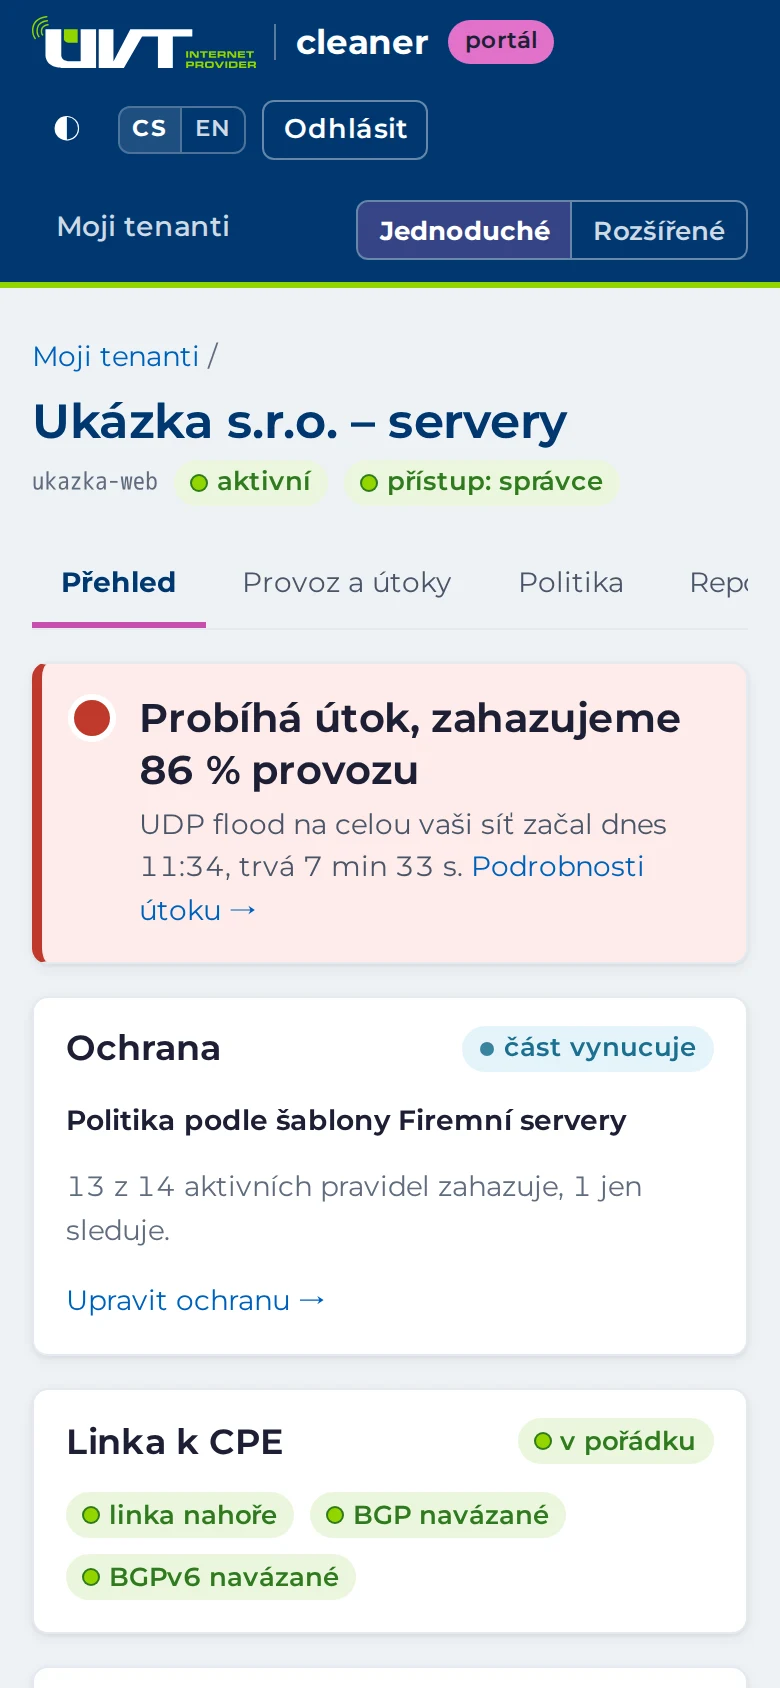
Vaše pravidla, bezpečně a s historií
Politiku ochrany si spravujete sami v portálu. Začnete šablonou podle typu služeb, každé nové pravidlo nejdřív jen sleduje a ostré zapnutí je vždy vaše rozhodnutí.
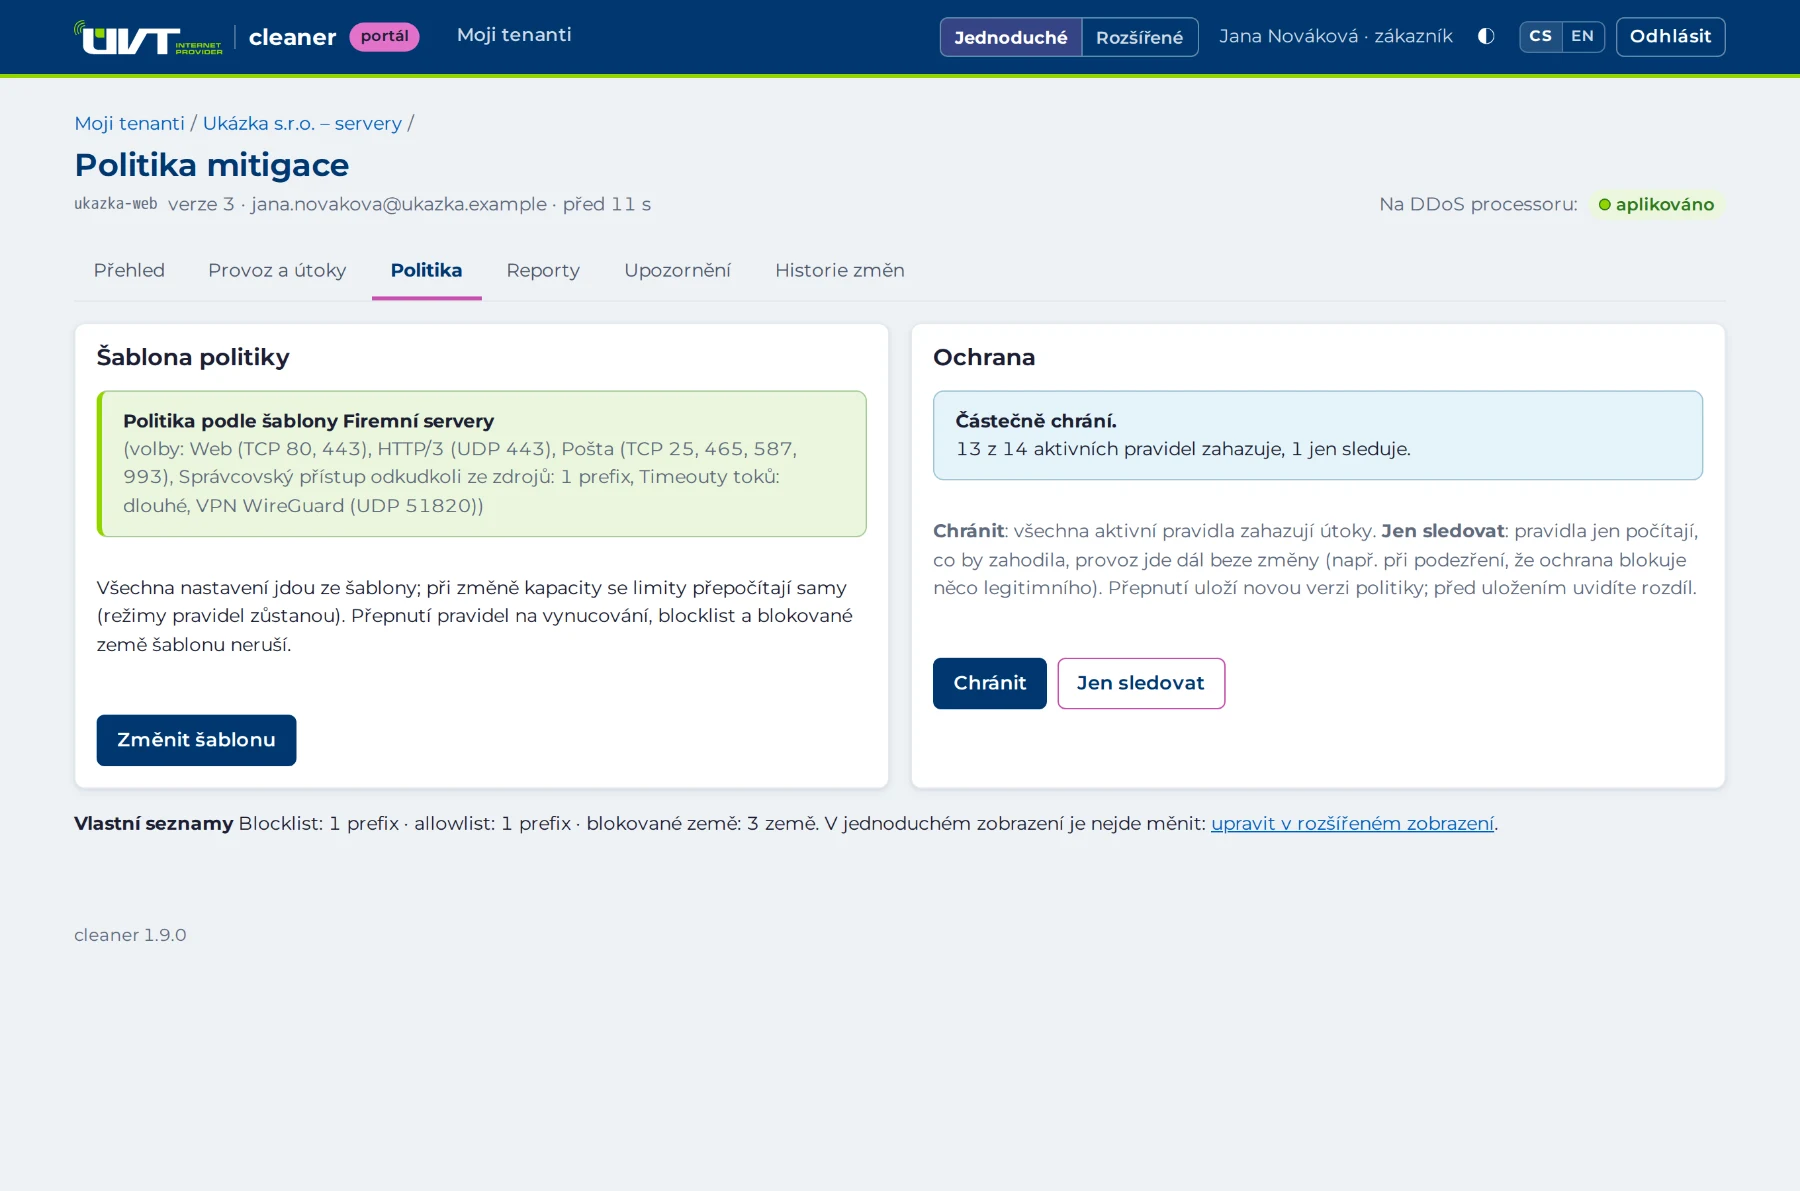
Šablona a jeden přepínač
V jednoduchém zobrazení vyberete šablonu, zaškrtnete služby (web, pošta, VPN…) a přepínačem Chránit / Jen sledovat rozhodnete, jestli pravidla zahazují. Limity spočítá šablona z vaší sjednané kapacity a ukáže vzorec ke každému číslu.
- Před uložením vždy rozdíl oproti současné verzi a potvrzení
- „Jen sledovat“ nevypne základní ochranu: kontroly paketů a kapacita platí dál
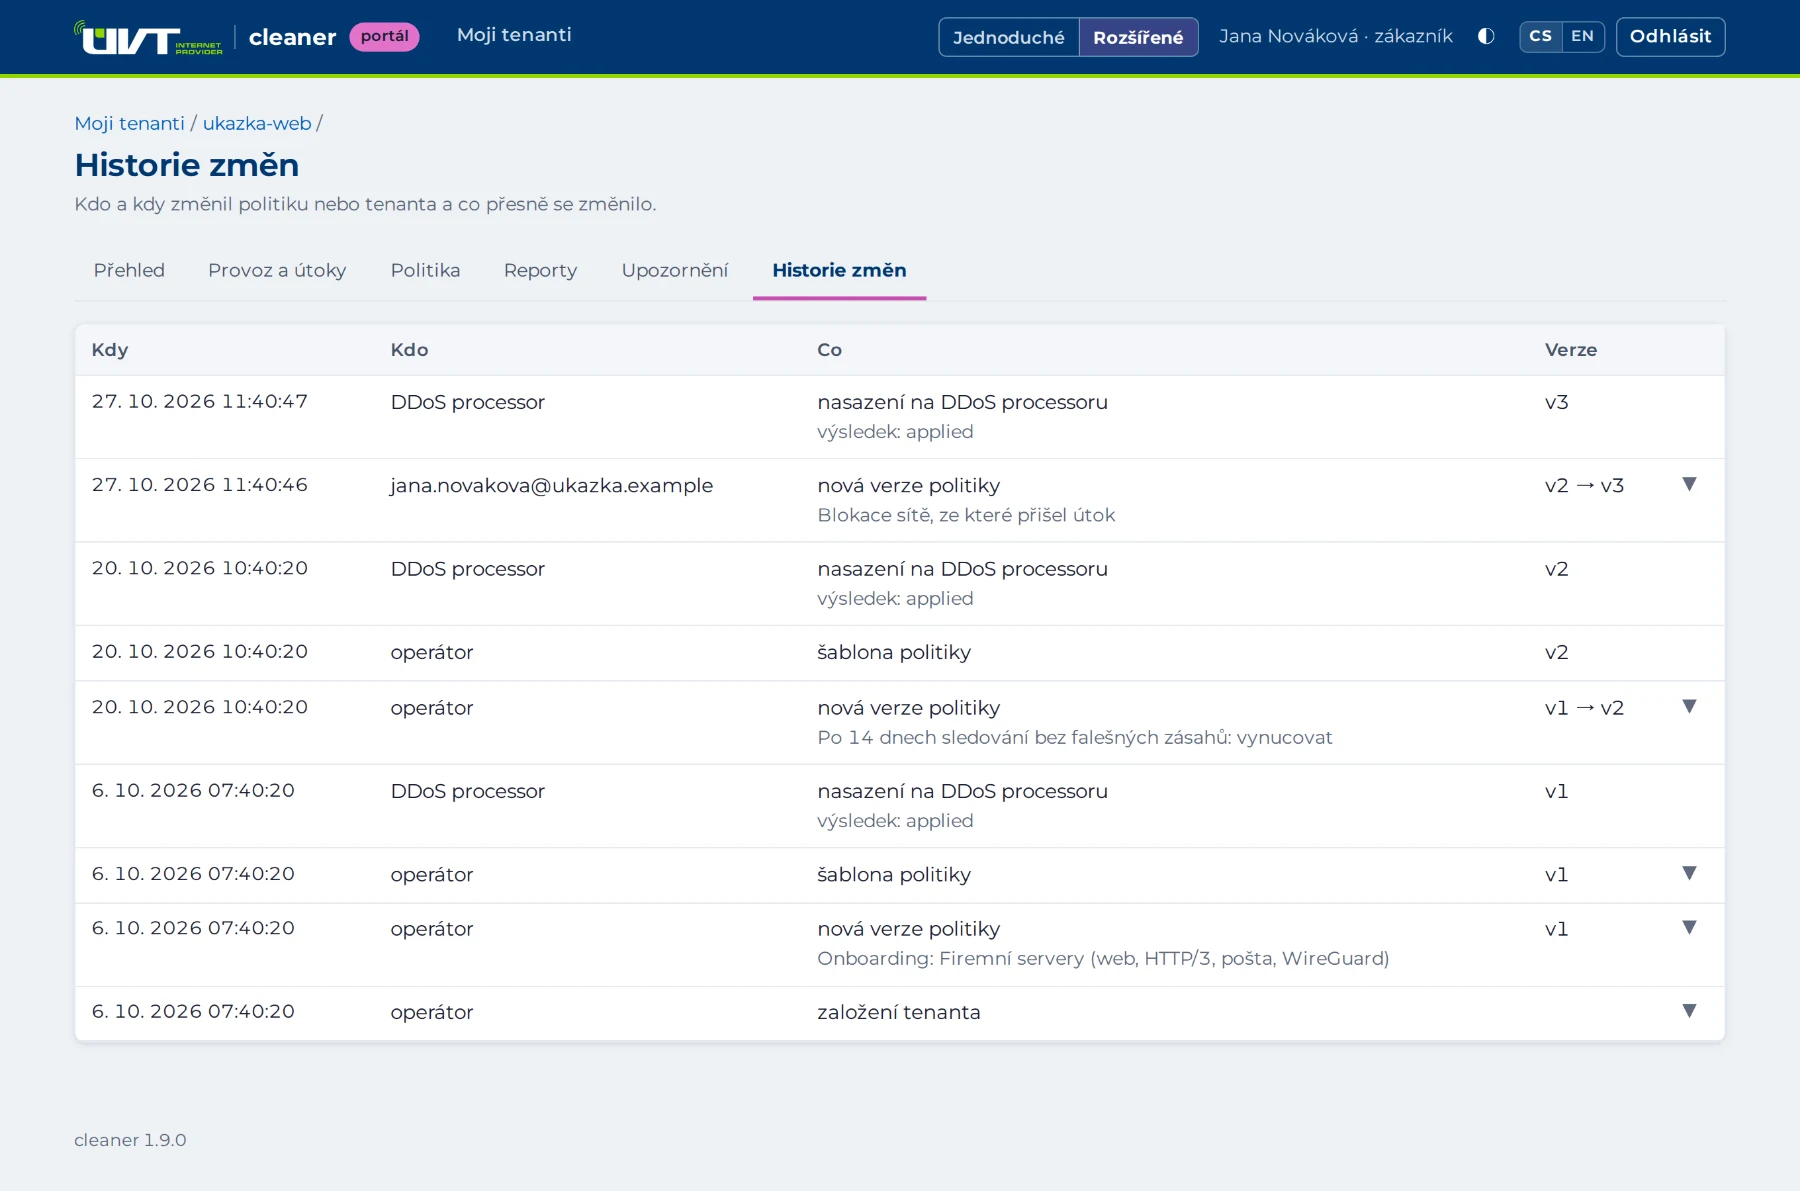
- Každá změna je nová verze, k předchozí se vrátíte jedním klikem
Šablony pro běžné služby
Kancelář
Bez veřejných služeb: lidé jen pracují, posílají poštu a volají. Všechny pokusy o spojení zvenku se zahodí.
Web
TCP 80 a 443, volitelně HTTP/3. SYN proxy se zapne až při útoku, amplifikace a ostatní UDP se zahodí.
Firemní servery
Web, pošta, VPN (IPsec, WireGuard, OpenVPN) a vlastní porty. Vzdálený přístup správců z jejich sítí.
DNS server
Autoritativní, volitelně i rekurzivní resolver. Limit na port 53 a pravidla aplikační vrstvy DNS pro vaše zóny.
Hlas a hry
SIP ústředny a herní servery na UDP. Rozsah RTP, každá služba s vlastním limitem.
Základní ochrana
Pro sítě s neznámými službami (např. ISP): porty se neomezují, zahodí se amplifikace a fragmenty, limity podle kapacity.
Nastavíte sami
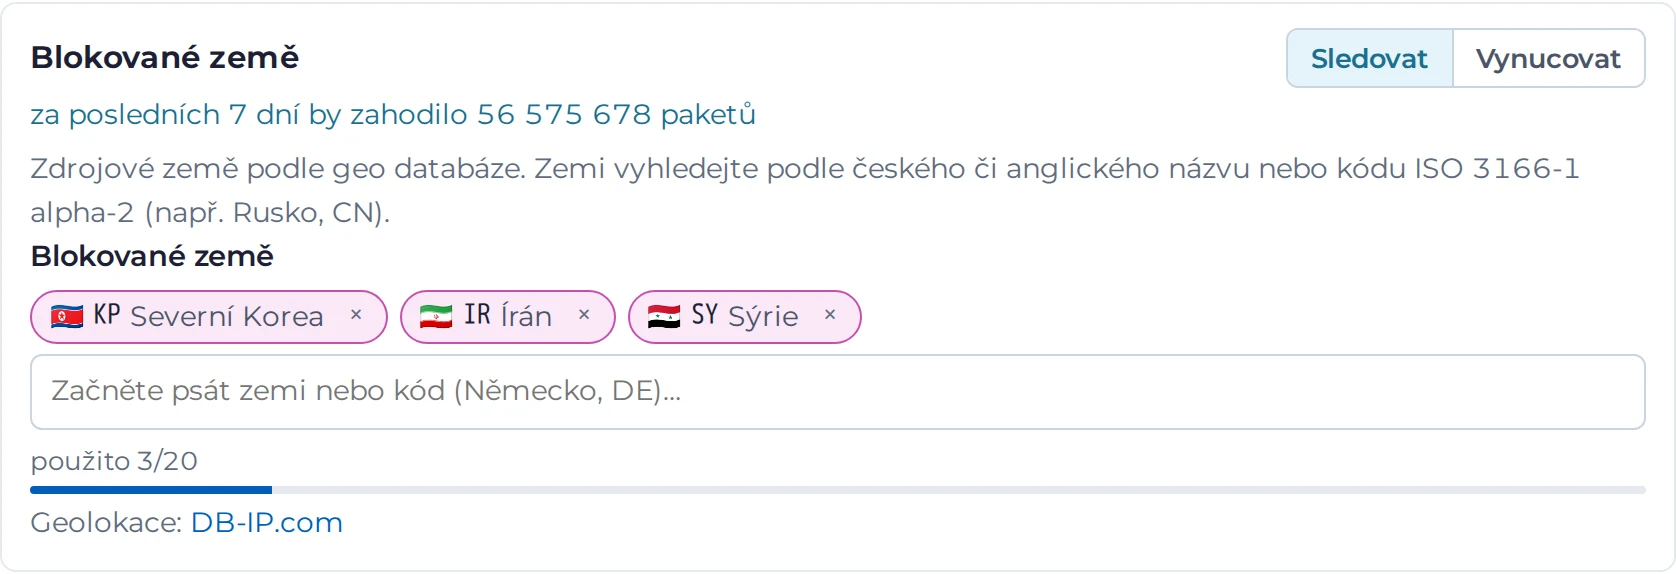
- Blocklist a allowlist zdrojových sítí, geoblokace zemí
- Povolené protokoly, porty TCP a UDP, filtr amplifikace
- Limity: nová spojení (SYN/s), UDP na port, UDP bit/s, ICMP, ostatní protokoly
- Sledování spojení a SYN proxy, časovače spojení
- Pravidla DNS: zóny, typy dotazů, limit na zdroj, náhodné subdomény
- Režim sledovat / vynucovat u každého pravidla
- Vlastní šablony (až 100 na účet), použitelné pro všechny vaše tenanty
- Upozornění e-mailem a odběr reportů
Nastavíme za vás
- Sjednaná kapacita a kvóty, prefixy, VLAN, relace BGP
- Prahy detekce útoků (výchozí 20 % kapacity, lze po prefixech a hostitelích)
- Výjimky pro sdílené adresy (CGNAT) v pravidlech DNS
- Zákaznické účty a pozvánky
Server hlídá, aby pravidla nepřekročila kapacitu a kvóty, aby se allowlist nepřekrýval s vašimi prefixy a aby se zapínala ve správném pořadí. Chybu ukáže u konkrétního pole ještě před uložením.
| Prefixy v blocklistu / allowlistu | 200 / 200 |
| Blokované země | 20 |
| Položky v seznamu portů | 64 |
| Spojení v tabulce | 500 000 |
Výchozí kvóty, lze je navýšit.
Dozvíte se to hned, a jednou měsíčně souhrnně
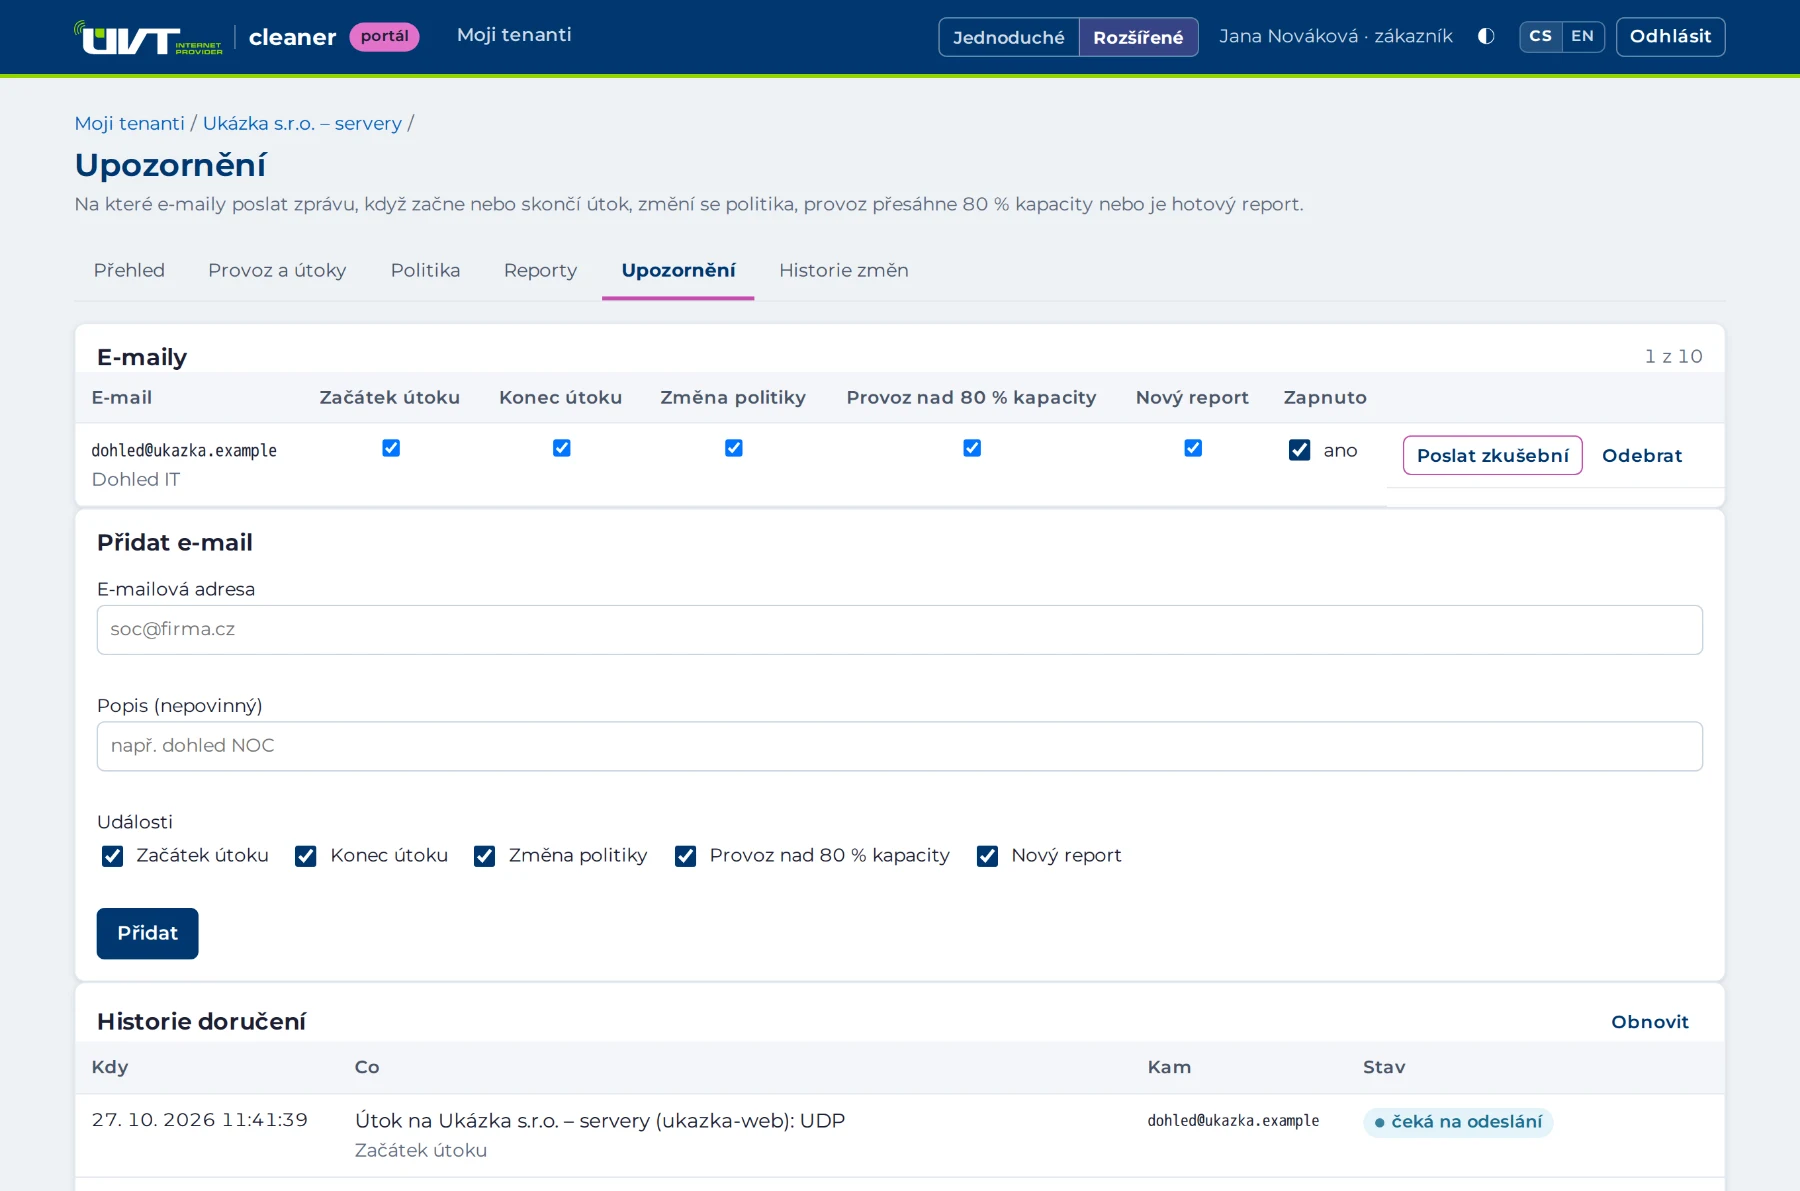
Upozornění e-mailem
- Začátek a konec útoku
- Změna politiky (kdokoli ji udělal)
- Provoz nad 80 % sjednané kapacity (pětiminutový průměr) a návrat pod 70 %
- Nový report, PDF v příloze
Až 10 adres pro každého tenanta, u každé zvlášť vyberete události. Zkušební zprávu pošlete jedním tlačítkem, historie doručení je v portálu.
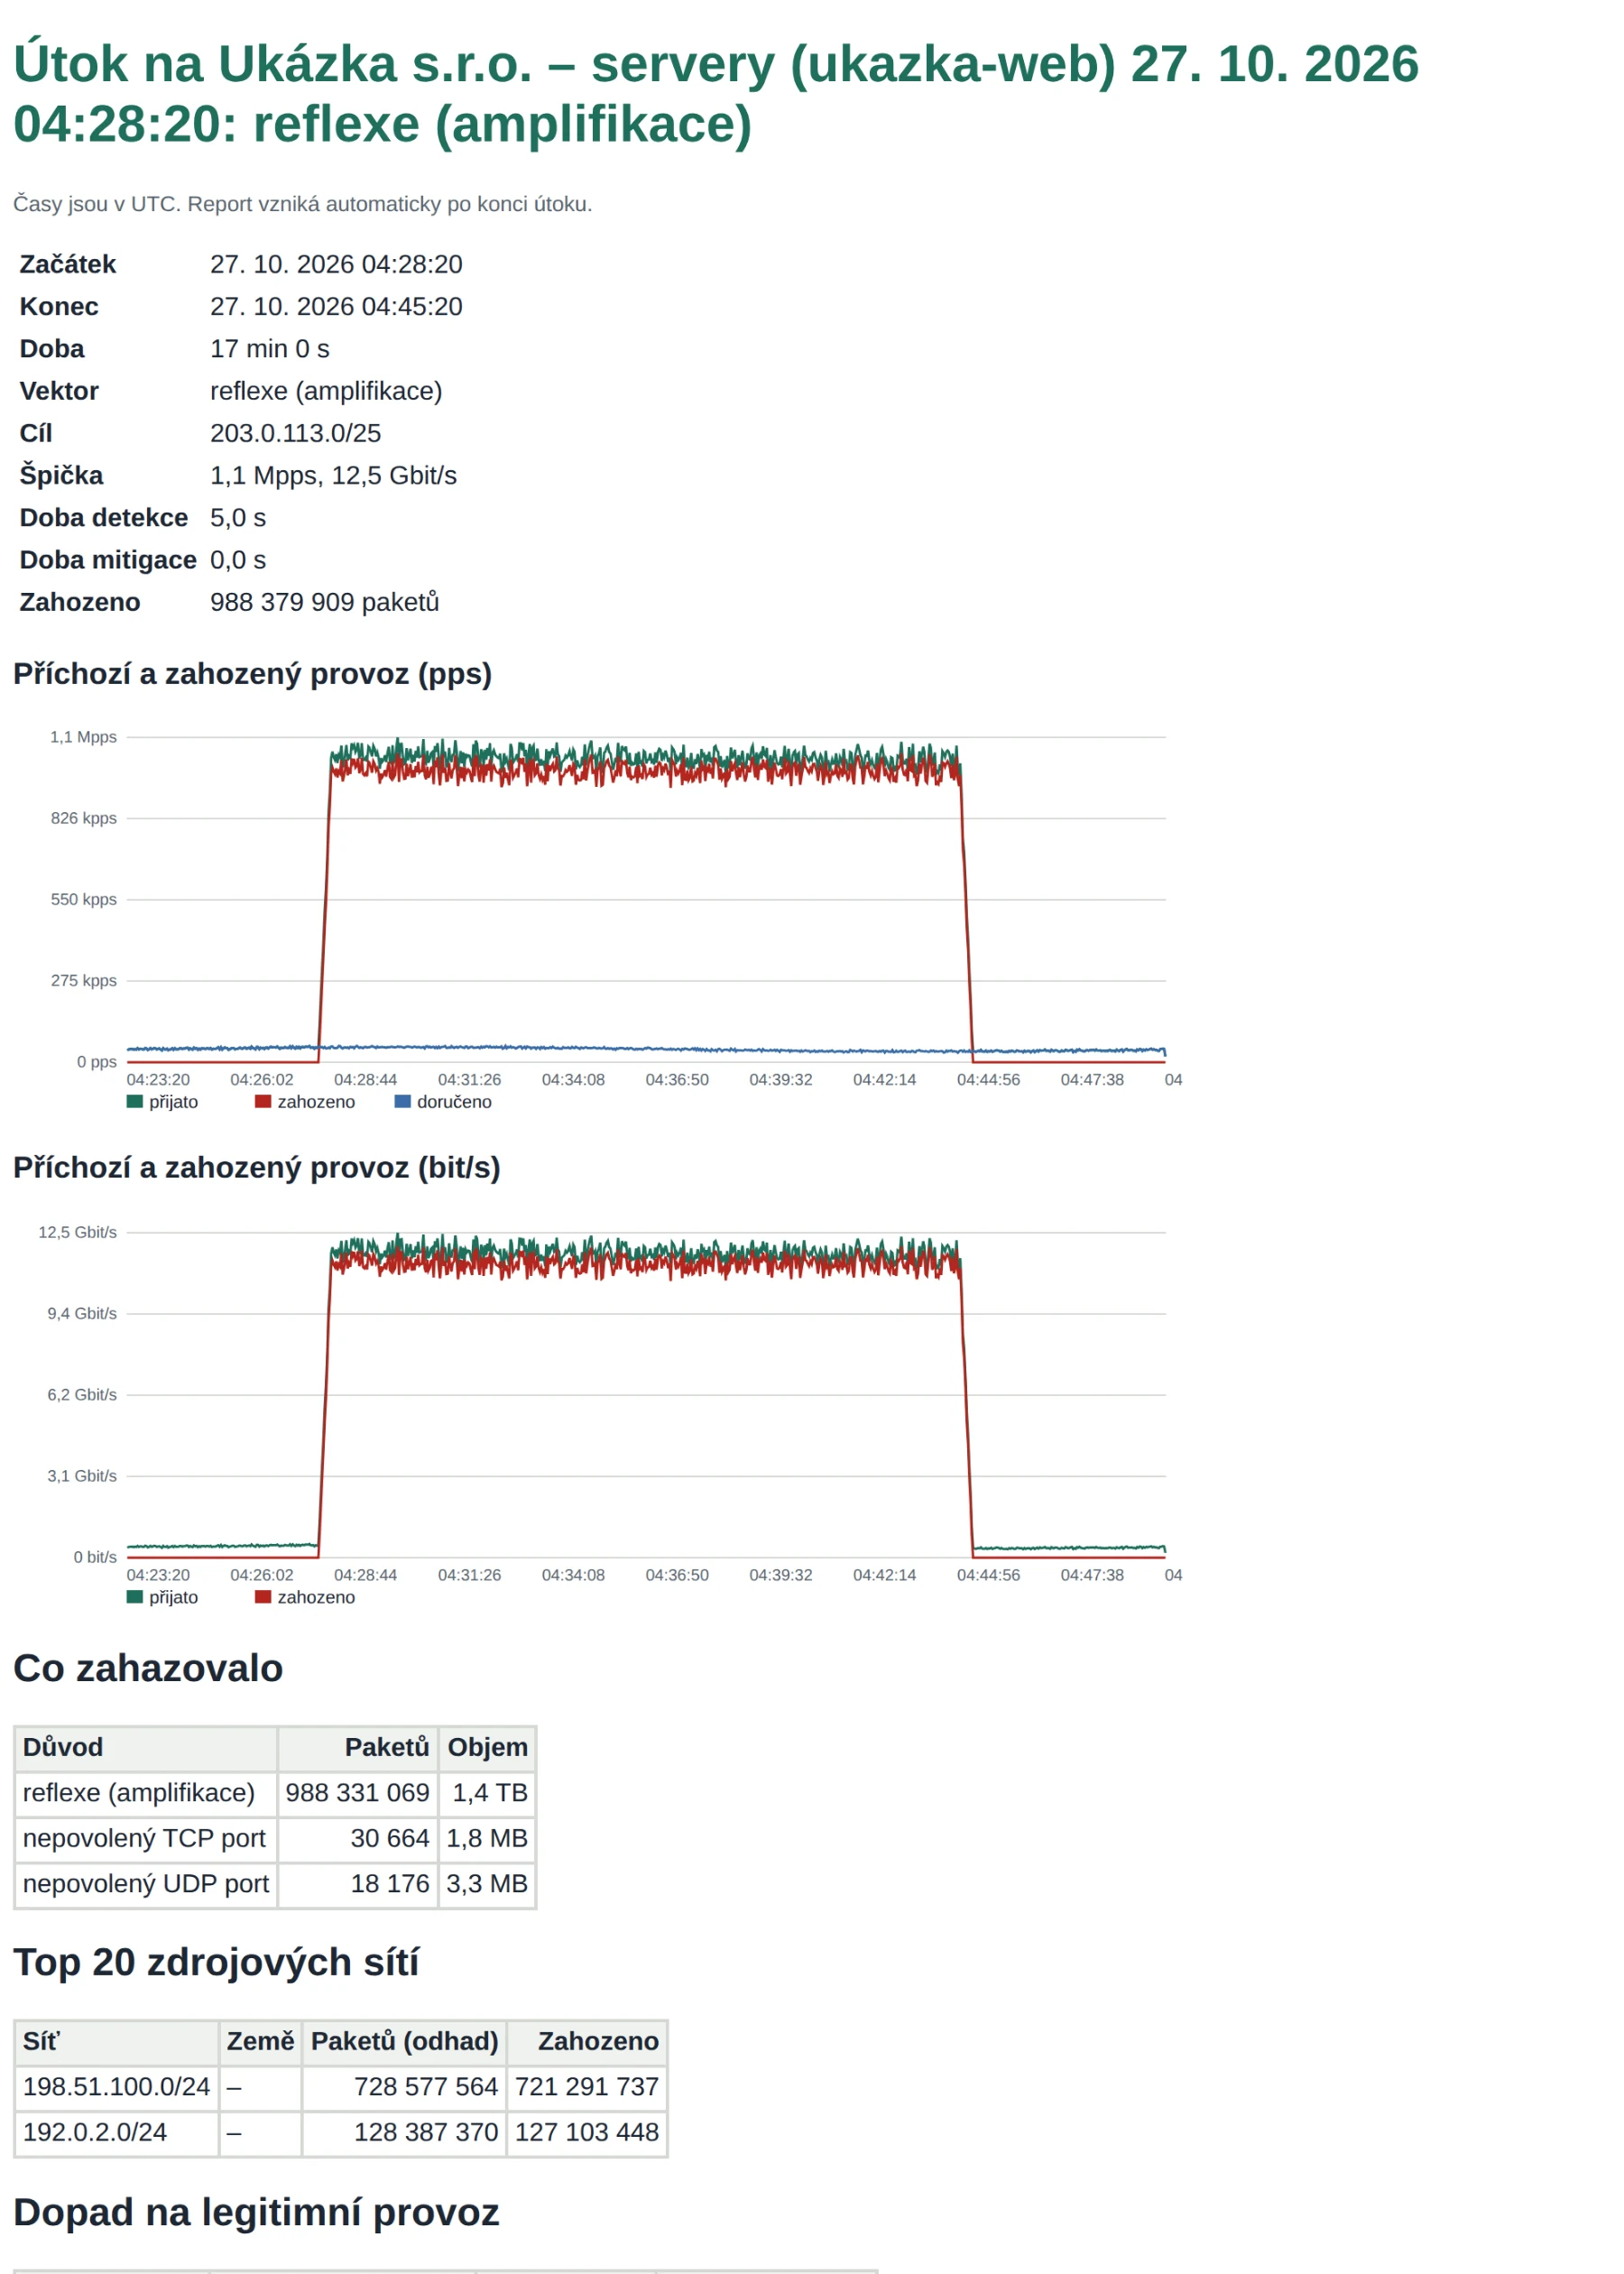
Reporty v PDF
- Měsíční report: provoz po dnech, nejvytíženější minuta, zahozené podle důvodu, útoky, změny politiky, využití kapacity (p95) a pravidla ve sledování
- Report útoku pár minut po jeho konci: průběh, co zahazovalo, top 20 zdrojových sítí, provoz před útokem, během něj a po něm, doba do detekce a do zastavení
PDF s prohledávatelným textem i HTML. V portálu 13 měsíců.
Co vidíme my
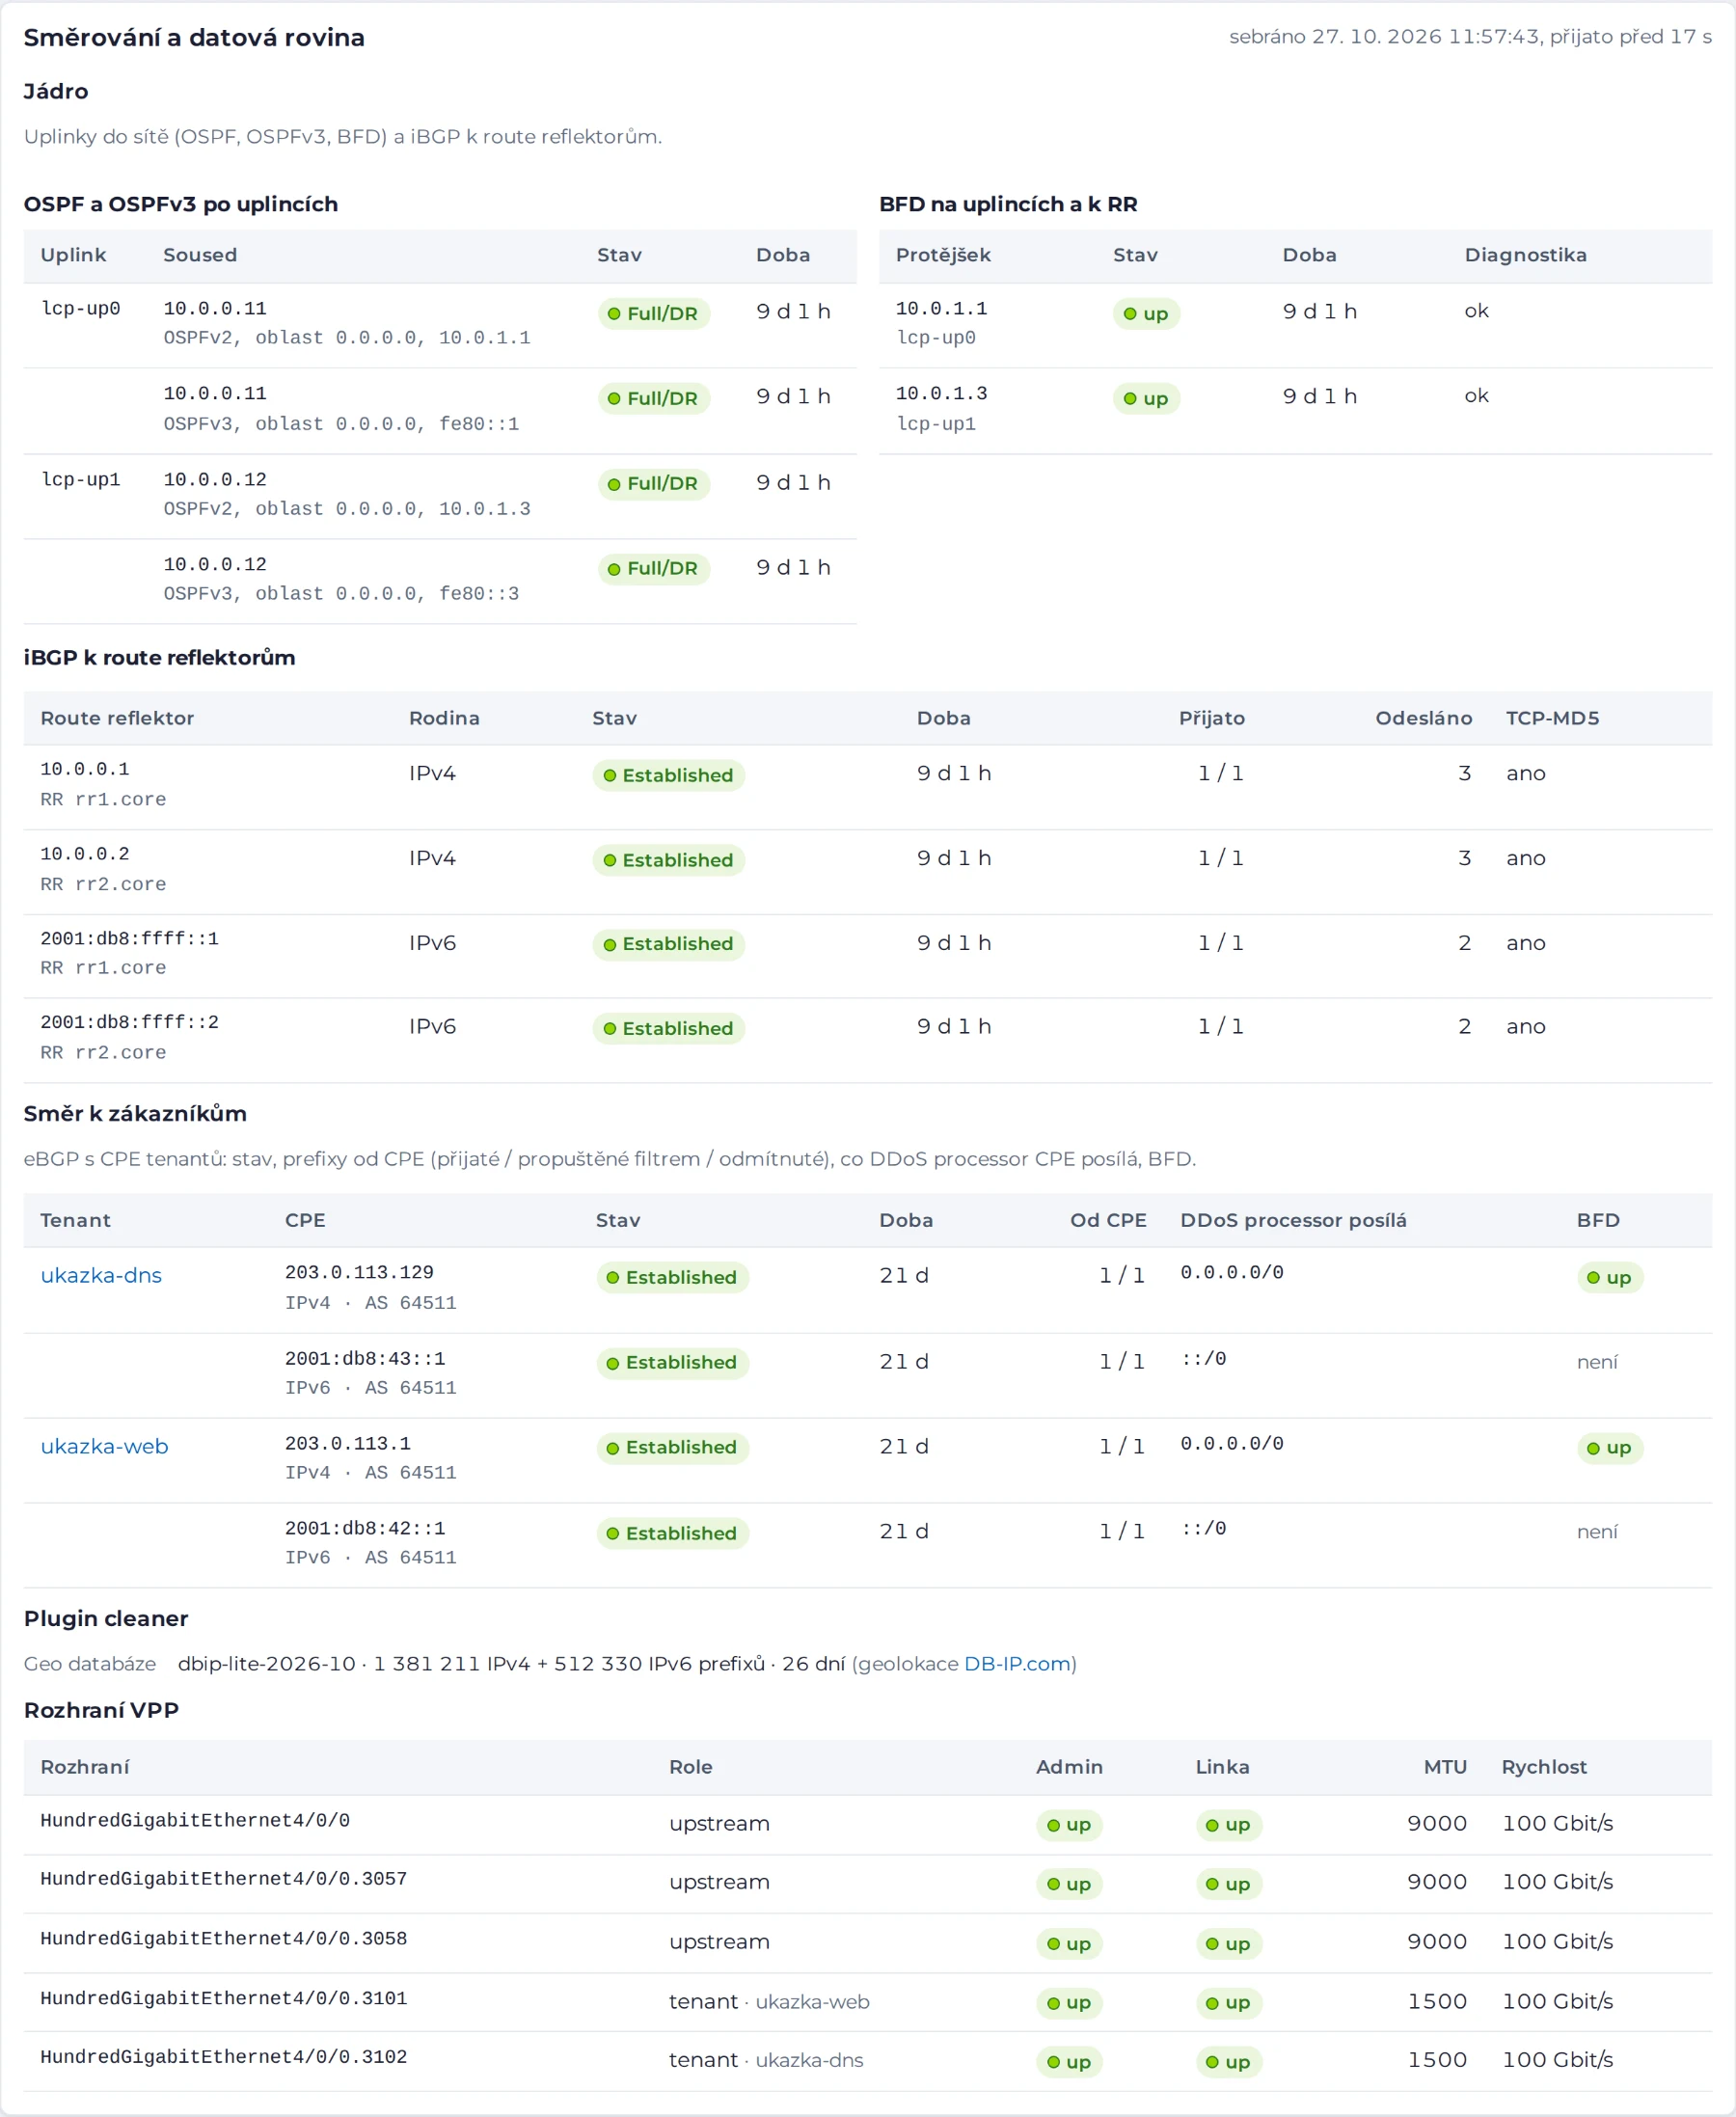
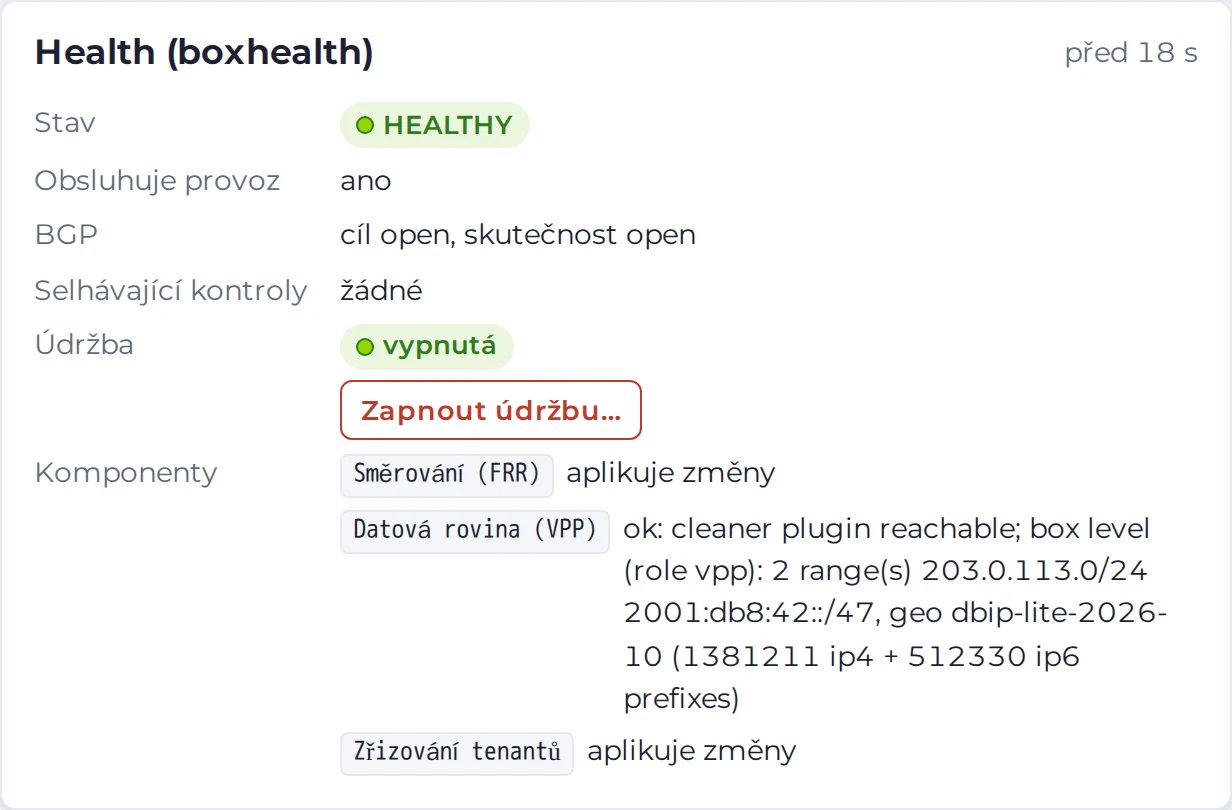
Operátoři mají vlastní konzoli, dostupnou jen z naší sítě. Vidí stav DDoS processoru, směrování, nasazení politik a telemetrii všech tenantů. Údržbu DDoS processoru zapnou jedním tlačítkem: provoz přejde na záložní cestu řízeně, bez výpadku.
Chráníme vás, ne čteme vaše data
Žádné dešifrování
DDoS processor nedrží vaše klíče, neukončuje spojení a nečte šifrovaný obsah. Z aplikační vrstvy dnes vidí jen dotazy DNS. Záznamy paketů neděláme.
Jen souhrny
Z DDoS processoru odcházejí počítadla, události útoků a žebříčky. Žebříčky obsahují IP adresy a jména DNS. Vznikají jen během útoku nebo zásahu pravidel DNS a uchovávají se 90 dní.
Oddělení zákazníků
Každý tenant má vlastní VLAN, relaci BGP a politiku. V portálu vidíte jen své tenanty; cizí neexistují ani v odpovědích serveru.
Dvoufázové přihlášení
Heslo a kód z e-mailu pro každé přihlášení. Účty zakládá operátor pozvánkou, heslo si nastavíte sami a nikdo jiný ho nezná.
Role
Správce mění politiku a upozornění, čtenář jen čte. Jeden účet pro více tenantů, každý s vlastní úrovní přístupu.
Stopa každé změny
Každá změna politiky je verze s autorem, poznámkou a rozdílem. DDoS processor komunikuje s řídicím serverem jen šifrovaně se vzájemným ověřením certifikátů.
Od dohody k zapnuté ochraně
- DomluvaPrefixy (IPv4 i IPv6), sjednaná kapacita, VLAN a relace BGP s vaším CPE.
- ŠablonaVybereme šablonu podle vašich služeb a nastavíme správcovské sítě.
- SledováníZhruba dva týdny pravidla jen počítají. V portálu vidíte, co by zahodila.
- OchranaPo kontrole zapnete vynucování přepínačem Chránit, nebo pravidlo po pravidle.
- ProvozUpozornění při útoku, report útoku a měsíční report. Limity dolaďujeme podle vašeho provozu.
Na rovinu: co ochrana umí a co chystáme
Kde jsou hranice
- Proti masivním volumetrickým útokům, které by zahltily síť ještě před DDoS processorem, se automaticky předřazuje scrubbing centrum. Útok odfiltruje dřív, než dorazí do naší páteře.
- Šifrovaný provoz (HTTPS, DNS přes TLS a HTTPS) nečteme. Obsah webových požadavků zatím nekontrolujeme.
- Pulzy kratší než 5 s se jako útok nezaznamenají. Zahazuje se ale od prvního paketu, podle pravidel.
- Kontroly DNS se zatím týkají dotazů přes UDP.
Na čem pracujeme
- v plánu TLS: rozpoznání podle SNI a otisku klienta (JA4), bez dešifrování
- v plánu DNS přes TCP
Otázky, které obvykle padnou
Co se stane, když DDoS processor selže nebo je v údržbě?
Přestane ohlašovat vaše prefixy a provoz půjde přímo přes PE na vaši záložní relaci. Bez čištění, ale bez výpadku. Do cesty se vrátí, až je zdravý (30 s stabilního stavu). Údržbu děláme řízeně: provoz nejdřív přejde na záložní cestu, teprve pak se na DDoS processoru pracuje.
Zpomalí ochrana můj provoz?
Datová rovina běží na VPP s vlastním pluginem a zpracovává pakety v dávkách po jádrech procesoru. V laboratorních testech odpovídal DNS server během útoku s p99 kolem 3 ms a nová spojení přes SYN proxy se navazovala s p99 pod 1,5 ms.
Můžu ochranu vypnout?
Přepínač Jen sledovat převede vaše pravidla do sledování. Základní kontroly paketů a sjednaná kapacita platí vždy. Úplné odpojení od DDoS processoru udělá na požádání operátor.
Jak rychle se změna pravidel projeví?
Po uložení v portálu do pár sekund; samotné nasazení na DDoS processoru trvalo v laboratoři desetiny sekundy. Neplatnou politiku server odmítne už při ověření a DDoS processor zůstane na předchozí verzi.
Co když pravidlo zahodí legitimní provoz?
Proto každé nové pravidlo nejdřív sleduje a portál ukáže, co by zahodilo. Když se to přesto stane, převedete pravidlo do sledování nebo se vrátíte k předchozí verzi politiky jedním klikem. Pomůže i náš dohled.
Funguje to pro IPv6?
Ano. Detekce, počítadla i všechna pravidla fungují pro IPv4 i IPv6, IPv6 má vlastní relaci BGP s vaším CPE.
Kdo vidí moje data?
V portálu jen účty, které mají k vašemu tenantovi přístup. Náš dohled vidí telemetrii všech tenantů. Obsah provozu ani záznamy paketů neukládáme.
Ukážeme vám to na vašem provozu
Ochranu zapojíme nejdřív jen ve sledování: uvidíte v portálu svůj provoz, útoky a to, co by pravidla zahodila, ještě než cokoli zahodí. Domluvte si ukázku se svým kontaktem v UVT.